注入系•第04篇 一个下载链接,翻遍整台服务器 文件包含·LFI·路径穿越
- 2026-11-19 13:34:19
Web安全 · 文件包含 · LFI · 路径穿越
LFI/RFI三段式:攻击原理 / 防守检测 / 出事应急
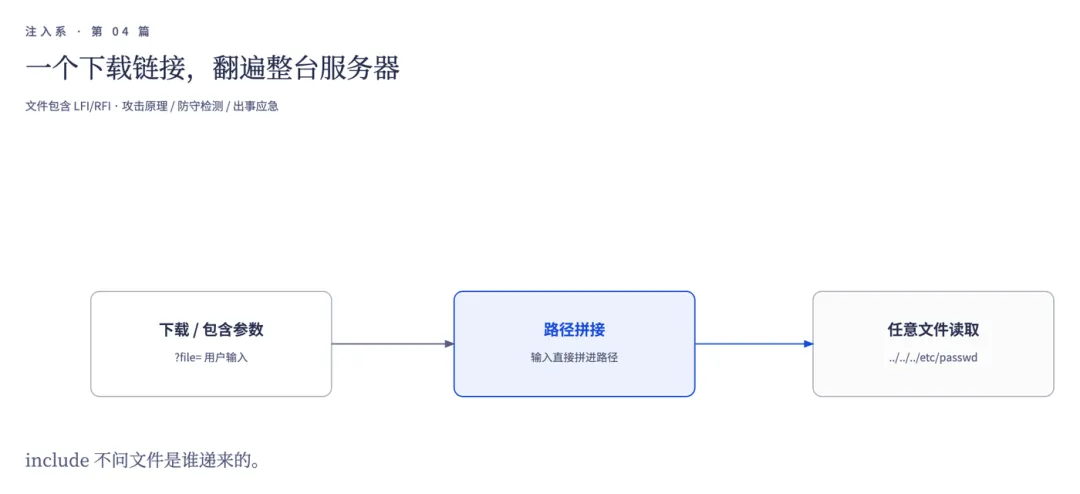
图注:注入系第 04 篇|用户输入被直接拼进文件路径,焦点在「包含即执行」
上半年做等保测评,抽测一个「报表下载」功能:?file=2024_report.pdf。测评师把 file 参数改成 ../../etc/passwd,报表栏里吐出了系统账号列表。开发说「这就是个下载功能」,问题恰恰是它把用户输入直接拼进了文件路径。
问题出在拼接方式。下载、包含、预览的本职是按约定路径取文件,正确做法是白名单:只取预先登记过的那几个。开发把 ?file= 的值原样接到路径后面,攻击者就能用 ../ 改写目录层级,让服务器把读得到的文件都交出来。
本文所有示例仅用于授权测试环境与防守规则验证,请勿用于未授权系统。
CHAPTER 01
攻击原理:路径拼起来,文件就换了主
先把两种写法摆在一起看,文件包含的全部原理就在这几行里:
# 两种取文件方式:白名单与拼接的分界线
❌ include($_GET['file']) # 输入直接拼进路径 → ../ 想去哪就去哪
✅ include('/reports/' . $allowlist[$file]) # 白名单映射 → 路径由服务器说了算
关键在 ❌ 这一行。程序不区分「你给的文件名」和「让它去取的路径」,两个 ../ 一带就跳出了限定目录。
它不是只有一种打法。知识库把 payload 按「触发条件与危害」分成下面几类:
知识库把利用过程拆成六步。下面这些都是知识库里的真实条目,按序号排下来就是一条完整的 LFI 利用链:
# 一条完整的 LFI 利用链(与配图六步逐条对应)
① ?file= ?path= ?page= # 找文件参数:下载 / 预览 / 语言包 / 模板名
② ?file=../../../etc/passwd # 目录遍历:../ 一层层跳出限定目录
③ php://filter/convert.base64-encode/resource=config.php # 伪协议读源码
④ 日志投毒:User-Agent 塞 PHP 代码 # 访问被记进 access.log,代码原样落盘
⑤ ?file=/var/log/apache2/access.log # 包含日志,落盘的代码随之执行
⑥ 从读文件到 RCE 落地 # 后门落盘 / 计划任务 / 通道建立
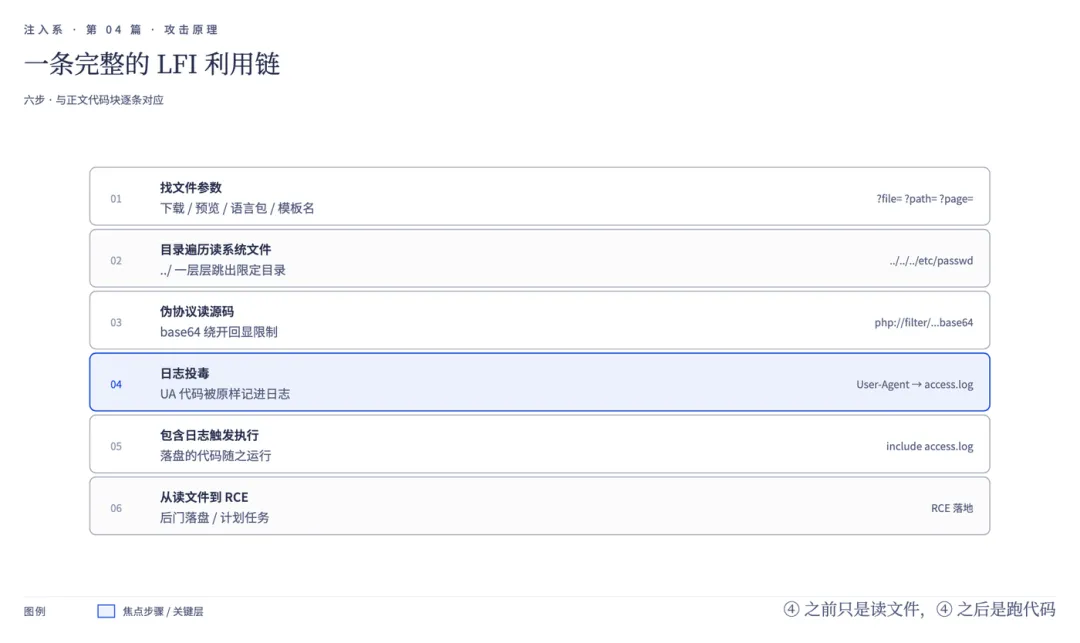
图注:六步 LFI 利用链,与上方代码块逐条对应,④⑤ 是从读到执行的跳板
这六行里最值得记住的是 ③ 和 ④。③ 最容易被低估:config.php 直接包含会被执行、看不到内容,但套一层 php://filter 先 base64 再回显,数据库口令、密钥全在里面——知识库里连多重过滤器串联的写法都列了。④ 是分水岭:在 User-Agent 里塞进一段 PHP 代码,日志会把它原样记下来,包含日志文件时代码就执行了——写法通用,此处不展开。日志路径靠报错或 ② 的遍历就能摸出来;/proc/self/environ 还能把进程环境变量里的凭据读出来。
Windows 同样不豁免:..\..\..\windows\win.ini 是同款打法。入向有过滤时,老字典就派上用场:..%252f 双重编码、..%c0%af 超长字节、%00 空字节截断(PHP<5.3.4)、%2e%2e%2f 点号编码、....// 双写遍历。RFI 是另一条线:allow_url_include 开着时 include 能直接吃远程 URL,双写、大小写、换 ftp:// 都是老 WAF 时代的产物。php://input、data:// 则能把请求体或 data 段当代码执行,老配置下一行就触发,结构同理,不展开。
从「传一个文件名」到「命令跑上服务器」,中间只差一次 include。知道对方怎么打,才知道下面三层该堵在哪。
CHAPTER 02
防守怎么检测:文件名进白名单,路径别出根目录
防守分三层:代码层根治、流量层监测、研判层分级,缺一层都会漏。
代码层根治手段就一句话:白名单验证文件名,把可打开的目录圈死。这是知识库「防御措施」段逐条列出的方向:
# 代码层根治:白名单 + 收敛包含面(示意)
PHP : basename($file) # 先剥路径,只留文件名
PHP : in_array($file, $allowlist) # 不在名单内一律拒绝
php.ini : allow_url_include=Off # 禁远程包含,RFI 一步封死
php.ini : open_basedir=/var/www/reports # 圈死可打开目录,就算漏也翻不出根
审计时按控制缺口狩猎的思路走:白盒 grep 所有 include、require、fopen、readfile 拼接用户输入的调用,逐个确认输入过白名单;黑盒在下载参数里塞一个 ../ 探针验证,吐出账号列表就是控制缺口。命中「直接拼接」的,一律进整改清单。老系统的报表导出、语言包、模板引入最容易漏,单独过一遍。
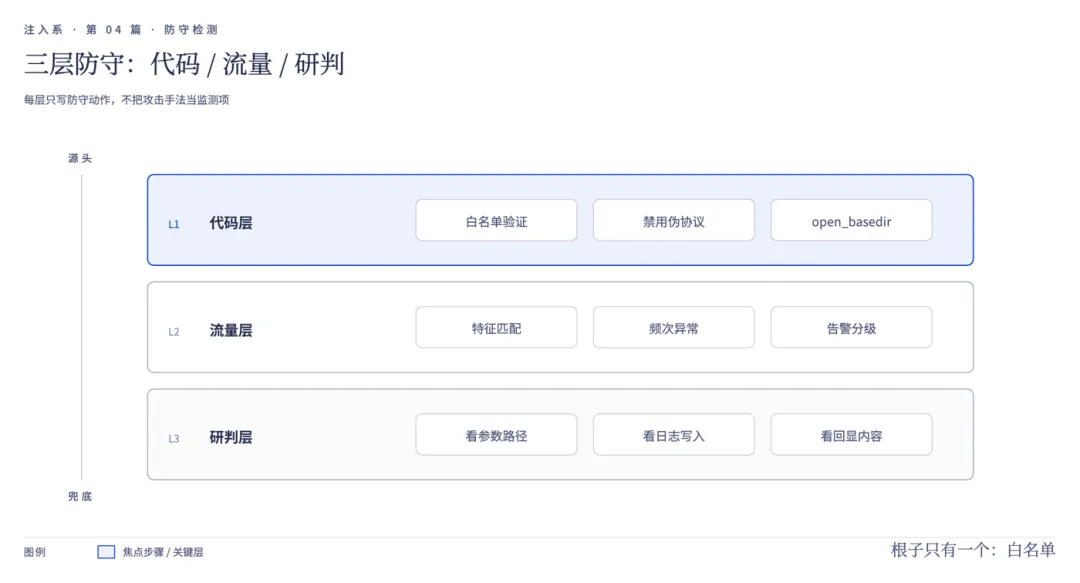
图注:三层防守——代码层白名单加收敛包含面、流量层看特征与频次、研判层分级,代码层是唯一根治层
流量层入向把特征写进 WAF 和日志:
# LFI 入向特征 + 行为异常(监测基线,正则示意)
\.\./ | ..\..\ | %2e%2e%2f | ..%252f | ..%c0%af | %00
php://filter | php://input | data:// | phar://
# 行为特征:同 IP 高频改写同参数试路径;响应冒出 root:x: 或 base64 长串
回显 root:x: 这条最灵。编码变形可能骗过路径特征——那套双重编码、超长字节、双写 ....// 的变体看着花——但「响应里冒出系统账号行」是文件真被读出来的铁证,绕不掉。伪协议同理:php://filter 顶多被 URL 编码藏一时,回显里那段 base64 长串藏不住。
流量层看见告警,动手也分先后。规则级阻断命中特征就做,源头级阻断等研判确认,区别还是误伤面:
# 发现即阻断:LFI 两级规则 + 本系关键点(命中即做)
① 规则级: WAF 虚拟补丁拦 ../ 与 php://filter 特征 # 误伤面小,可回滚
② 规则级: 临时禁用涉事下载接口 # 命中即做,业务降级可接受
③ 源头级: 封来源 IP # 研判确认后执行,防误伤办公出口
④ 关键点: 隔离并清理被投毒的日志 # 毒已写进日志本体,别留在包含路径里
对 LFI 来说第 ④ 步是它区别于其他注入的关键:毒已写进日志本体,WAF 拦得住新请求,拦不住躺在 access.log 里的那几行。阻断后要立刻隔离、清理或轮转被投毒日志,再恢复服务——带毒日志多躺一分钟,服务器就多替攻击者执行一分钟代码。
研判层的五步初判,决定源头封禁要做到什么程度:看被改写的参数是不是文件路径类;看访问日志里有没有写进异常 User-Agent,有就按已投毒处置;看响应里有没有带回系统文件内容或 base64 串;看伪协议与变形的命中情况;最后定处置——只是探测就加临时规则观察,出现回显或投毒,立即下线接口并转入应急。
CHAPTER 03
出事怎么应急:毒在日志里,别急着恢复
确认文件被读走或日志被投毒,按「止血—取证—排查—上报」四步走。最容易犯的错,是加了 WAF 规则就恢复上线,把带毒日志留在原地。
止血:先把涉事下载 / 包含接口下线,WAF 加虚拟补丁拦 ../ 与伪协议特征,被投毒日志立刻隔离。原始请求和日志样本先拷走再清理,它们是证据。
取证:按证据纪律留两段东西——可复现的 HTTP 流量原貌,和能观察到的副作用。拉访问日志按告警时间窗 grep ../ 与 php://,还原攻击者读过的每个路径与变形;再核对异常 User-Agent 完整清单,框出执行窗口。
排查:评估影响面。被读走的是系统文件、源码,还是配置里的数据库口令?是凭据就一律轮转。日志投毒确认过的,按执行窗口查 /tmp 落地文件、计划任务和启动项;配置里泄露的口令逐个轮到。
上报与加固:补白名单改造,禁伪协议、设 open_basedir。涉及个人信息泄露的,按《网络安全法》《个人信息保护法》和等保要求走上报流程。护网期间发现的,第一时间报指挥部,别自己闷头修。
🛡️ 应急 Checklist(出事照着打勾)
□ 涉事下载 / 包含接口已下线,虚拟补丁已拦 ../ 与伪协议
□ 被投毒日志已隔离清理,原始样本已留存未删除
□ 访问日志已归档,被读文件清单已确认
□ /tmp 落地文件与计划任务已排查,泄露口令已全量轮转
□ 白名单改造完成、allow_url_include=Off、合规上报已走
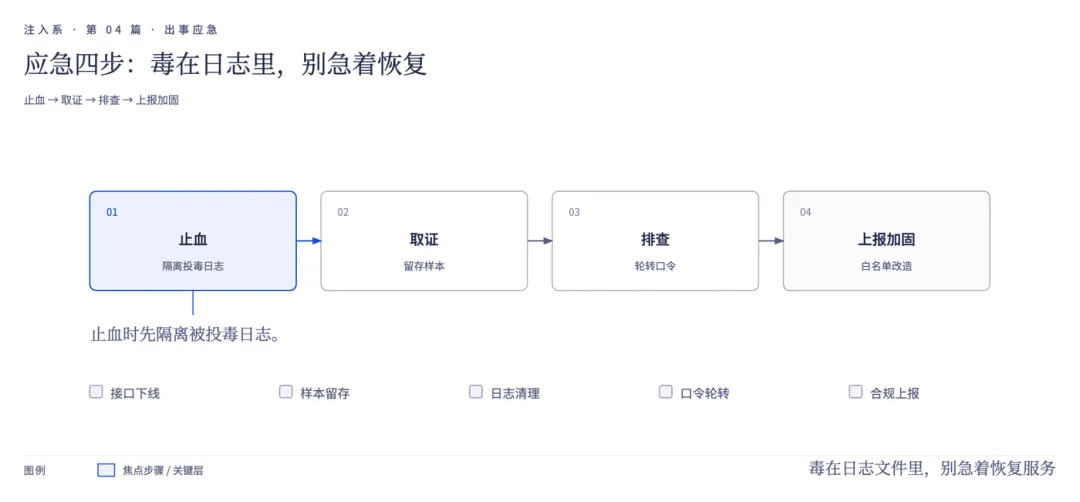
图注:应急四步 + 五项 Checklist,止血节点标注「先隔离被投毒日志」
CHAPTER 04
写在最后
LFI 不是新漏洞,它是路径拼接里省下的一行代码。服务器按规矩取文件,错的是我们把用户输入递到了路径的位置。白名单函数、禁伪协议、open_basedir 这三件事做了,那套编码绕过字典基本失效;没做,WAF 拦得住这次的 ../,拦不住下一次变形。
今天回去干一件具体的事:把你们所有 ?file= ?path= ?page= 式的参数列出来——报表下载、文件预览、语言包、模板引入——逐个确认用的是白名单而不是黑名单过滤。
觉得有用就转给维护老系统的同事——一个白名单函数,比一百条 WAF 规则都稳。
end
不想错过文章内容?读完请点一下“在看 ”,加个“关注”,您的支持是我创作的动力
期待您的一键三连支持(点赞、在看、分享~)

