又出事?这款国外软件,官网下载也会被植入木马,国产替代真的不能再等了!
- 2026-11-19 13:35:46
云表无代码实战平台——专注制造企业无代码数字化落地,手把手教你用轻量化系统,搞定生产全流程管控!
文中全套系统都做成了模板已适配完成,无需开发、直接套用,文中点击小程序,即可免费自取!
官网也能“翻车”?
今年7月,卡巴斯基发了一份安全通报,主角是很多人都在用的虚拟光驱软件——DAEMON Tools Lite。
不是山寨下载站搞鬼,不是弹窗广告使坏。
这次,问题就出在官网上。
黑客直接黑掉了 DAEMON Tools 的官方网站,把官方提供的安装包,悄悄换成了带木马的版本。
受影响的版本,从 12.5.0.2421 一直覆盖到 12.5.0.2434。
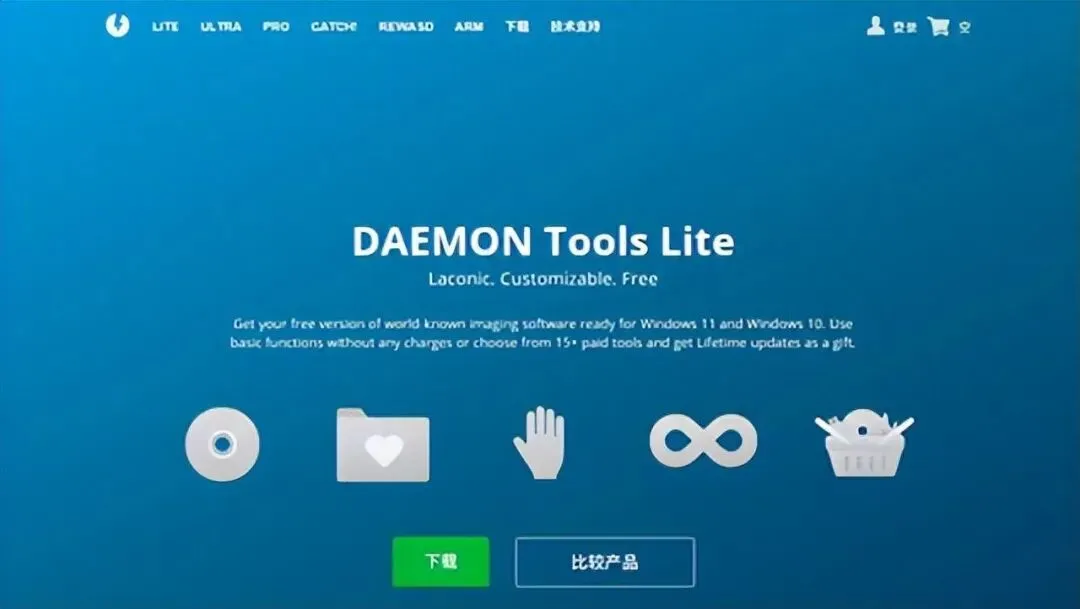
最要命的是,这些被篡改的安装包,还带着 AVB Disc Soft 的合法数字签名。
官网下载,加上正规签名。
这两样凑在一起,几乎能把所有人的警惕心直接清零。
最吓人的地方,不是你下错了软件,而是你在对的地方,下到了错的东西。

黑客在玩“撒网捕鱼”
这不是一次简单的挂马,这是标准的软件供应链攻击。
攻击者摸进了 AVB Disc Soft 的开发或分发系统,直接对三个核心文件动了手脚——
DTHelper.exe、
DiscSoftBusServiceLite.exe、
DTShellHlp.exe。
这些文件会跟着系统启动自动运行,顺便激活后门。
安装包一装好,就会悄悄连上一个恶意域名,等着接收远程指令。
攻击者用 PowerShell 下载后续的 payload,跑完就把痕迹删得干干净净。
波及面有多大?
全球一百多个国家和地区都中了招。
俄罗斯、巴西、土耳其、西班牙、德国、法国,还有咱们中国,都是重灾区。其中大约 10% 的感染,来自企业和组织。
黑客的手法很精。大部分机器只被用来回传系统信息,MAC 地址、主机名、装了啥软件,先摸个底。
真正被扔下后门程序、深度控制的,只有极少数高价值目标,单位、科研、制造、零售,各个领域都有。
说白了,这就是一张撒出去的大网。先兜住,再慢慢挑鱼。

正版 + 签名,这层护身符不好使了
这件事把一条老规矩彻底砸烂了。
过去我们总觉得,只要是从官网下的正版软件,再配上数字签名,基本就是安全的。
但这次事件明明白白告诉我们:攻击者已经不盯着终端用户了,他们直接去掐软件分发的入口。
而且,这已经不是今年的头一回了。
1 月份 eScan 出事,2 月份 Notepad++ 遭殃,4 月份 CPUID 被攻破。
DAEMON Tools 只不过是最新的一个。
你用的每一款国外软件,它的开发环境、分发渠道、更新服务器,任何一个环节都可能变成攻击者的突破口。
你信任的早已不是软件本身,而是那家公司的安全能力。
可讽刺的是,那家公司自己,很可能压根不知道已经被人摸进来了。
这下问题就来了:我们还能把安全押在别人的供应链上吗?

办公那块,金山系早就顶上来了
说到这,自然绕不开国产替代。
个人办公这一块,金山 WPS 已经打磨了很多年,早就从“凑合用”进化到“真的好用”了。
在政企市场,WPS 对国产操作系统和芯片的适配做得非常深,文档安全、合规审计这些本地化需求,也摸得门儿清。
微软 Office 的平替,它是最成熟的一个。
可企业管理系统,找谁顶?
办公软件有 WPS,那承载着企业核心数据的管理系统呢?
ERP、MES、WMS 这些,一旦供应链接了不该接的东西,后果比丢个光驱软件严重百倍。
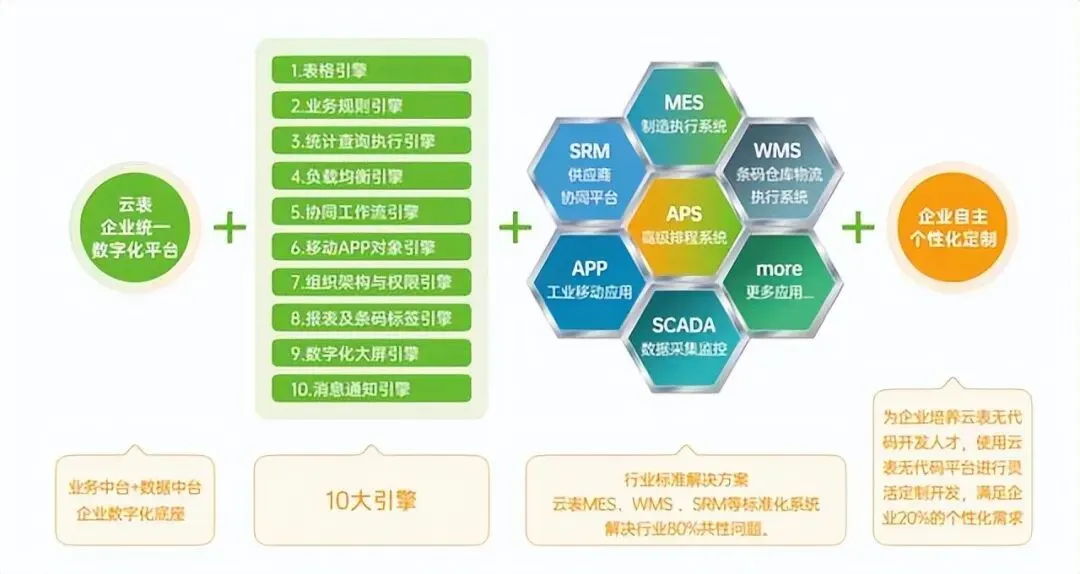
同为金山系的云表平台,给的是另一种解法。
拖拖拽拽,就能搭系统
云表搞的是“画表格”式开发,界面操作跟 Excel 几乎一样。业务人员懂流程就行,不用懂代码。
拖拽字段、配一下条件分支,一个应用就搭出来了。
像恒逸石化那样的千亿级企业,自己的团队 8 个月就上线了 30 套关键软件,开发费直接砍掉了八成。
想改就改,不用求人
系统上线不是终点,业务天天在变。
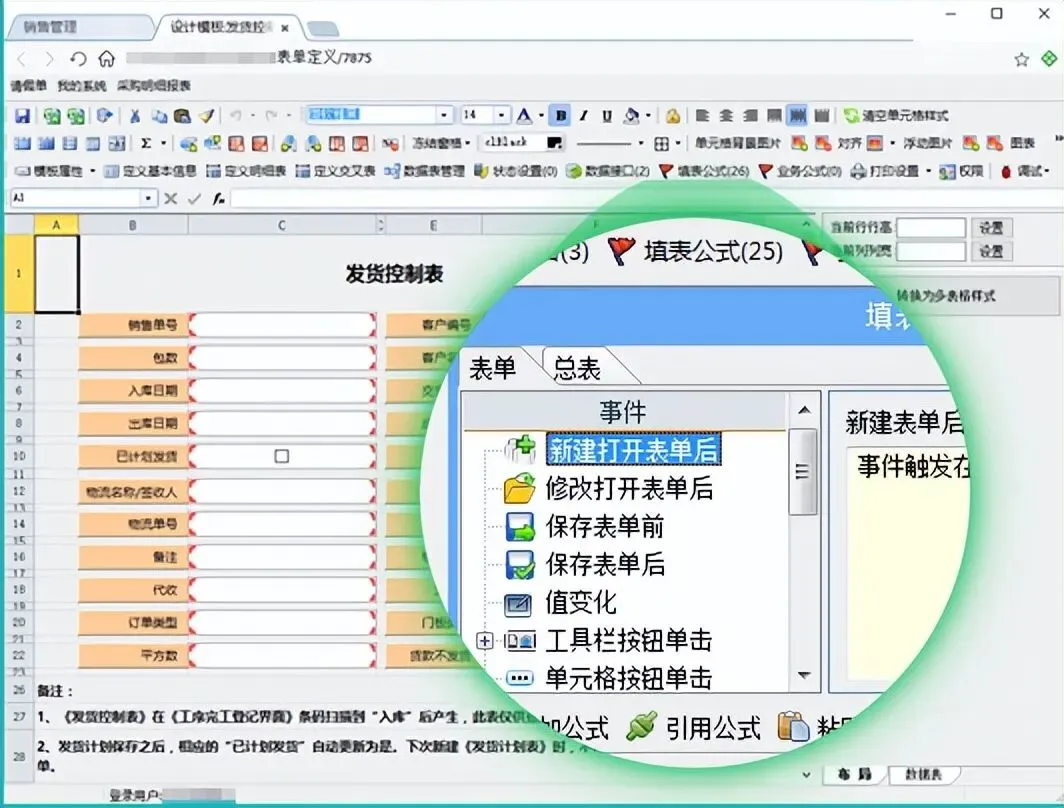
云表支持无代码、低代码、全代码三种模式混着用。从轻量的 OA、进销存,到厚重的 ERP、MES 都能做。
业务逻辑要调整,业务人员自己上手改就行,再也不用排队等开发排期,急得团团转。
软硬件打通,不费劲
企业最怕数据孤岛。
云表能跟 SAP、用友、金蝶这些软件对接,也能连高拍仪、电子秤、地磅、PDA、机床这些硬件。
API 和 Webhook 一开,第三方系统无缝打通。
你不用推倒重来,就能把系统往国产化方向一步步迁移。
点击注册,0元领取高性价比系统模板,直接套用!
安全,得攥在自己手里
在供应链攻击越来越野的今天,最让人踏实的,是云表支持本地私有化部署。
数据百分之百待在自己的服务器上,也过了相关等保认证。
下一次,轮到谁?
DAEMON Tools 官方在 5 月 5 号紧急发了干净版 12.6,劝大家卸载旧版,全盘杀毒,赶紧更新。
可问题是,下一回呢?
下一个被黑的官网会是谁?你电脑里,还有多少款老老实实从官网下的国外正版软件,正默默连着一些你压根不知道的服务器?
供应链攻击的底牌,就是你把安全押在了一条自己完全控制不了的链条上。
国产替代,早就不只是“支持国货”的情怀牌了。
看完 DAEMON Tools 这档子事,它已经变成一道硬碰硬的安全选择题。
官网会翻车,签名会失效,正版也会被黑。
能让你真正睡个安稳觉的,只有四个字:自主可控。

