【工具分享】2026年应急响应取证工具下载,附Windows与Linux手把手教程
- 2026-11-14 07:33:07
本文首发于Solar应急响应团队「州弟学安全(徐龙州)」,转载请务必注明出处。
Solar应急响应团队由思而听(山东)网络科技有限公司组建,长期专注勒索病毒应急响应、攻击溯源与数据恢复,为遭遇突发勒索事件的企业提供7×24小时突发危机干预通道。如企业正在遭受勒索攻击,可通过应急响应.cn(https://solarsecurity.cn/)或应急响应.com(https://www.solarert.com/)联系我们。
写在前面
此前,我们推送文章:【全面更新】Solar应急响应官网全新发布,应急工具、解密器、勒索家族库全部免费开放(文末抽奖),并发布了取证工具,分别用于Windows和Linux系统。工具发布后,许多读者朋友关心的问题很直接:下载后先打开哪个程序,参数怎么填,采集出来的文件应该看什么,哪些结果只能说明存在线索,哪些结果可以支持进一步判断。
这篇教程按实际操作顺序展开。前半部分讲Windows采集和常见日志分析,后半部分讲Linux脚本与EFU工具。既能照着完成采集,也能理解每类取证结果在溯源中的作用。
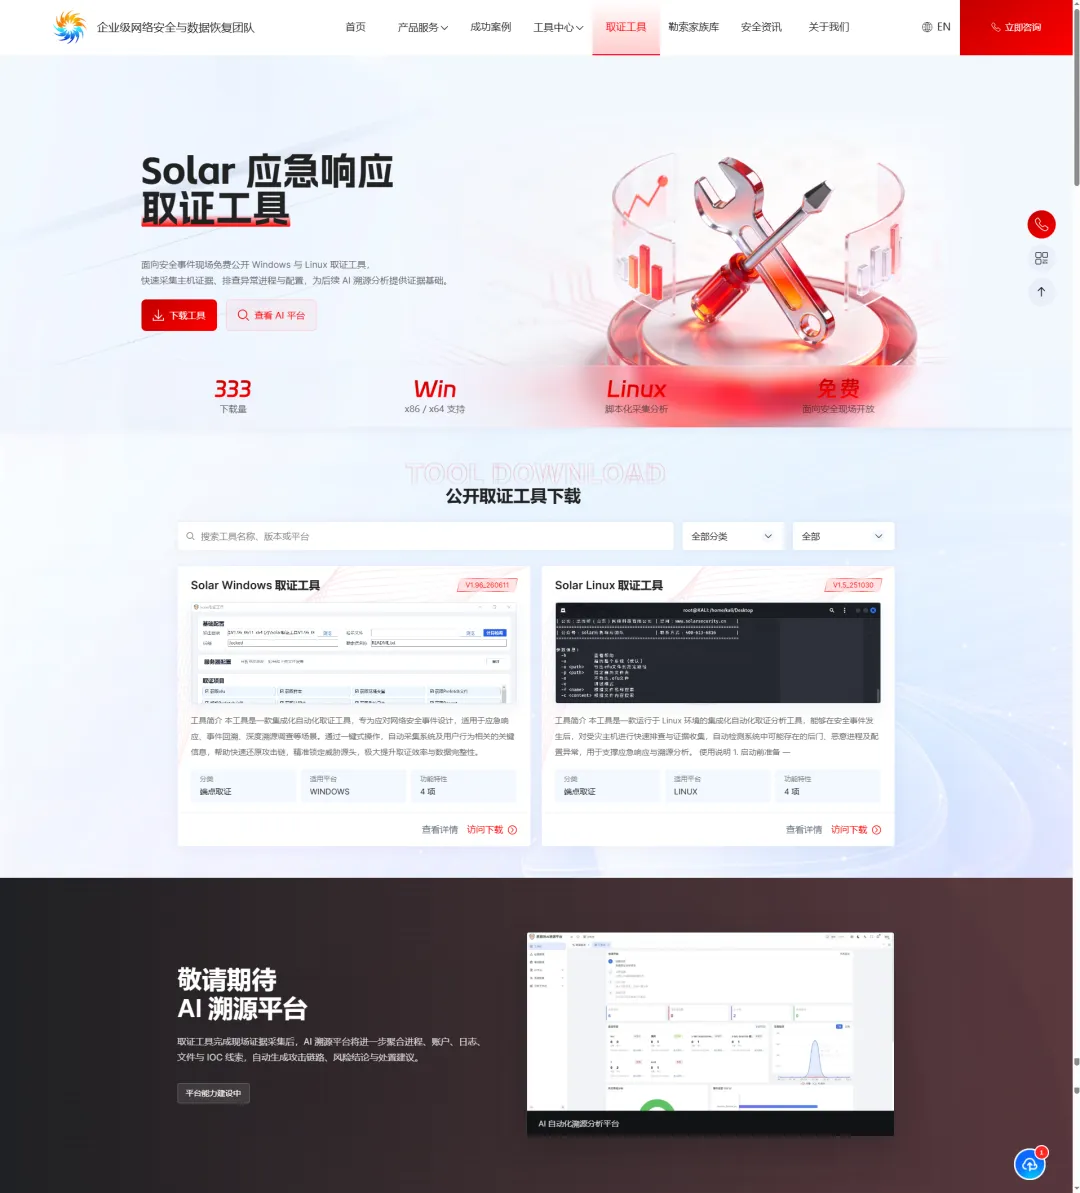
官网提供Windows和Linux取证工具下载,工具下载地址:应急响应.com/forensics
使用环境:所有操作都应在获得授权的设备或分析副本上进行。取证过程会读取文件、日志、注册表和程序运行痕迹,部分功能还会采集样本。操作前应评估业务影响,妥善保留原始证据。采集包可能包含用户名、IP地址、文件路径、浏览器记录等敏感信息,传输和共享时需要控制访问范围并做好脱敏。
版本说明:工具会持续更新,界面、文件名和输出目录可能随版本调整,请以实际下载版本及详情页说明为准。文中的文件数量、采集耗时、事件数量和日志内容均来自演示环境,不作为固定性能指标或现实事件结论。后续在线更新能力以官网实际上线情况为准。
相关实战案例
工具解决的是采集和初步整理问题,攻击入口、执行过程和持久化方式仍需结合现场证据分析。以下案例可与本教程配合阅读:
【成功案例】成功挫败 888 勒索家族历时半年的百万赎金勒索,应急处置全流程高效修复,避免千万损失并获客户赠送锦旗
【全网首发】Weax与Sorry勒索病毒席卷全国中小企业,深度还原全链路攻击,疑似黑客利用AI挖掘管家婆0day漏洞
【勒索预警】某ERP曝0day漏洞致Weax勒索病毒在国内爆发,波及资产近4万台(合并修订版)
【勒索预警】警惕!Weax勒索病毒改用国内IP发起0day攻击,某地产ERP遭加密,完整溯源复盘(附IOC)
【勒索预警】快转发!某财务ERP曝最新0day,Weax勒索病毒携杭州代理IP再次爆发,全网同类资产超十万,完整溯源复盘(附IOC)
【勒索预警】万字溯源分析,weax勒索病毒利用国内代理IP对某ERP使用通杀0day攻击勒索,影响资产近4万(附IOC)
【勒索预警】首发,weax勒索病毒针对用友畅捷通T+应用0day攻击溯源全流程(附IOC)
实际操作
Windows版本
1.下载与解压
打开应急响应.com/forensics,选择Windows版本,进入查看详情查看功能说明,再下载压缩包。
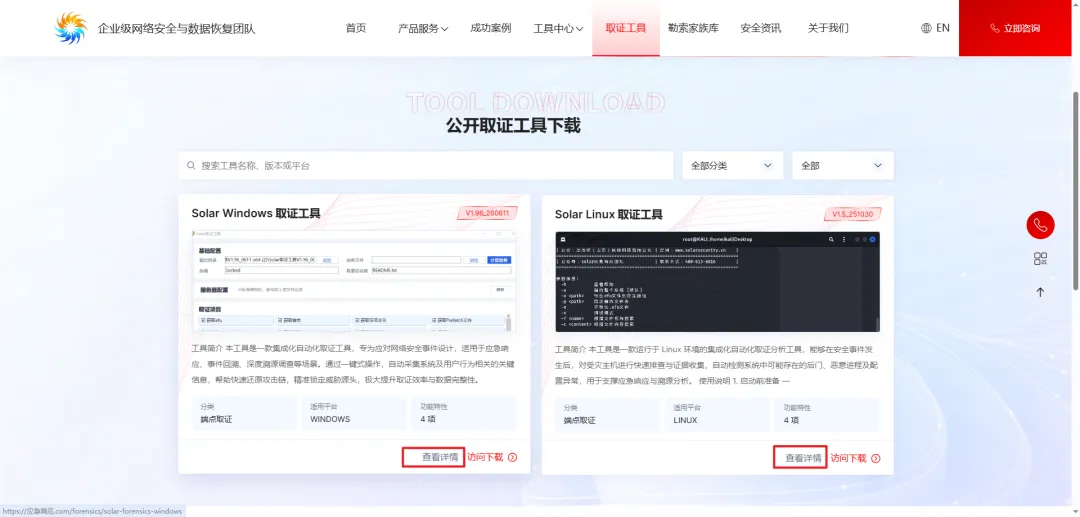
Windows和Linux工具均可从对应卡片进入详情页
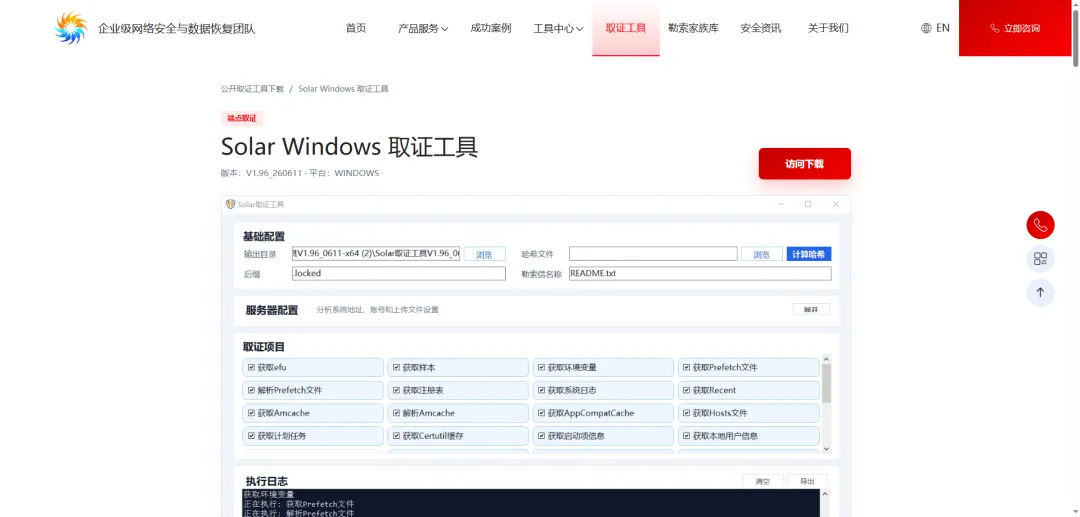
Windows详情页列出主要采集功能和操作说明
下载后得到一个以日期和时间命名的ZIP压缩包,先完整解压,再运行其中的程序。
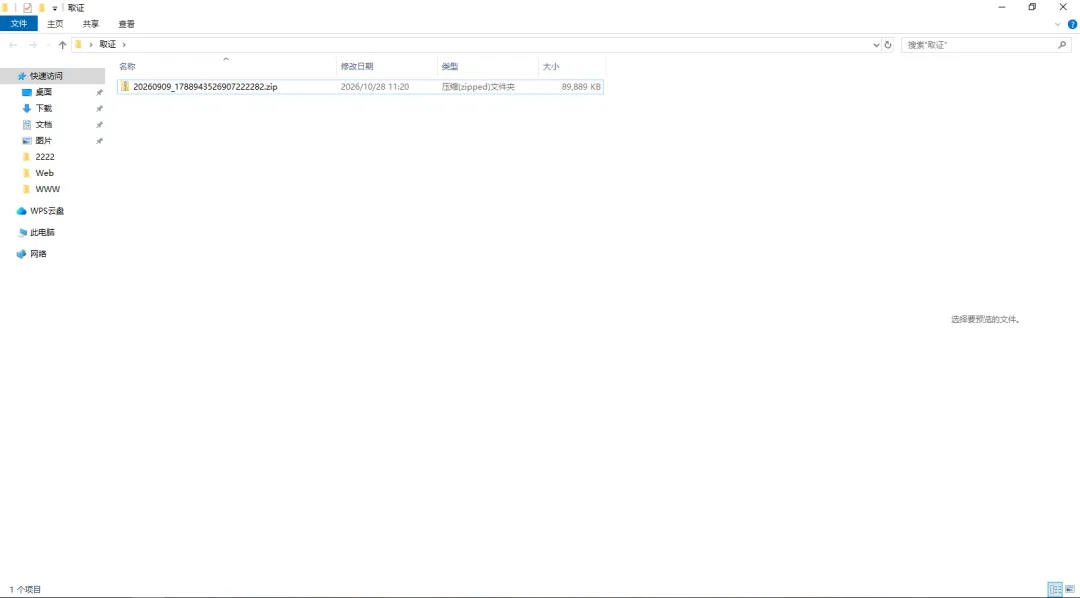
下载包以日期和时间命名
解压后的目录包含四个文件:
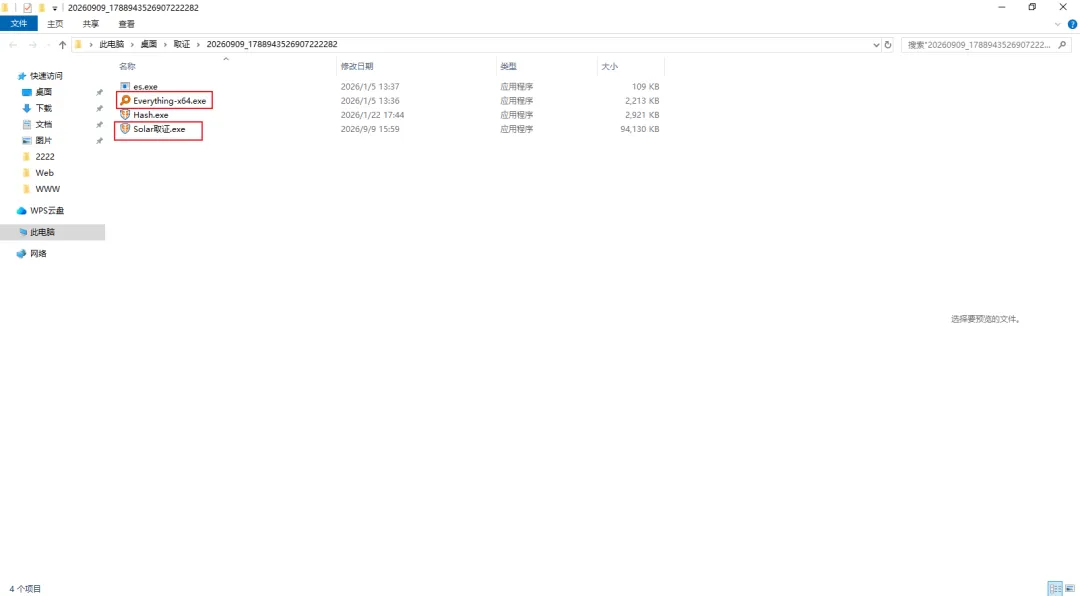
Windows版本解压后包含主程序和三个配套组件
这几个文件需要保留在同一目录。只复制Solar取证.exe到其他位置运行,可能导致依赖组件无法调用。
2.启动程序
第一步,右键Everything-x64.exe,选择“以管理员身份运行”。首次启动后等待文件索引建立,并保持程序运行。
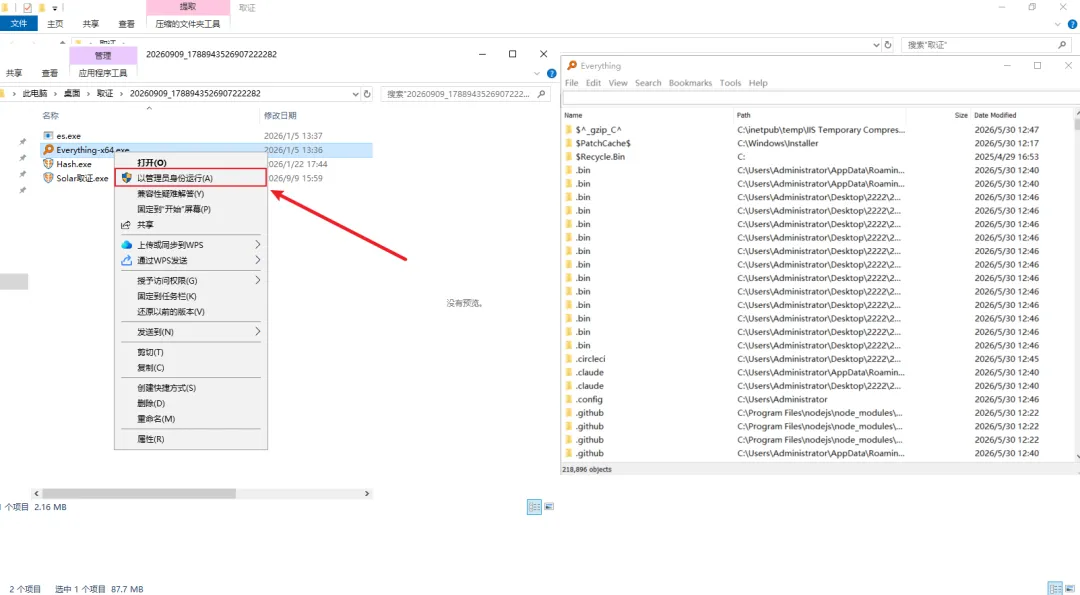
Everything按演示方式以管理员身份运行
第二步,右键Solar取证.exe,同样选择“以管理员身份运行”。部分系统日志、注册表和受保护目录需要较高权限才能读取,权限不足可能造成采集不完整。
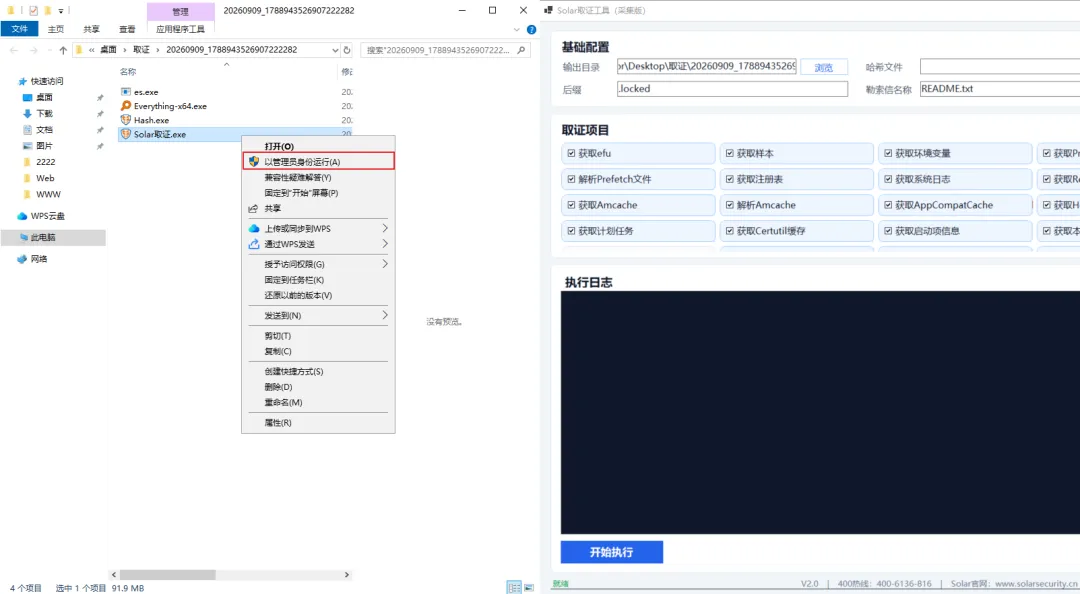
Solar取证主程序按演示方式以管理员身份运行
3.配置采集任务
主界面主要包含输出目录、哈希文件、文件后缀、勒索信名称和取证项目五部分。
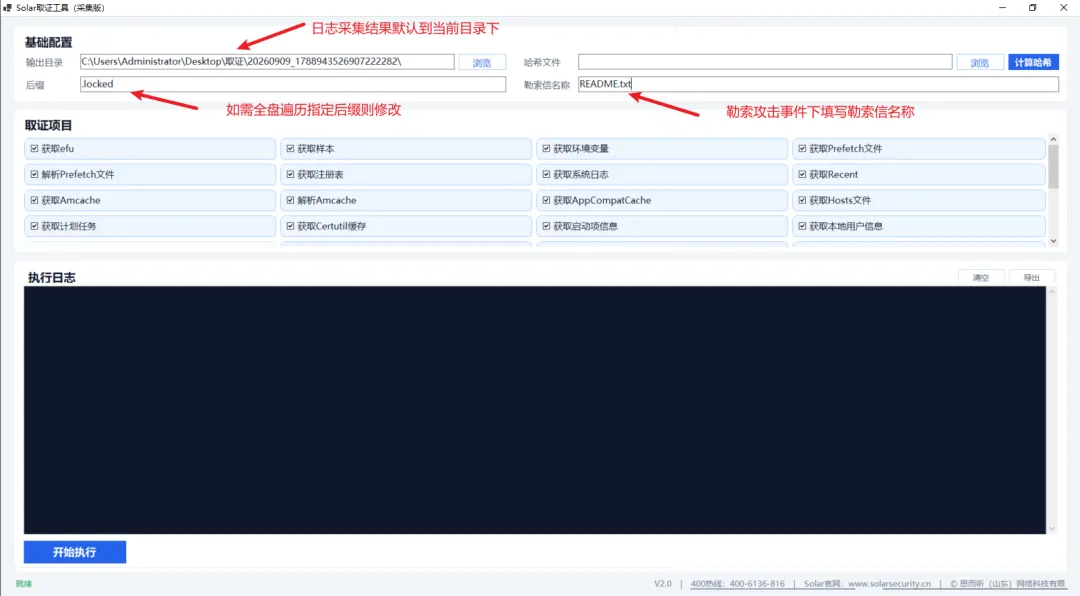
采集前检查输出位置、检索条件和取证项目
各项配置如下:
当前官网详情页提示,后缀填写时不加小数点,例如weax。截图用于说明字段位置,不建议照搬其中的示例值,实操以当前版本详情页提示为准。
“获取样本”可能涉及恶意文件。采集后的样本应隔离保存,避免在办公终端直接双击、解压执行或与无关人员共享。
配置完成后,点击“开始取证”。
4.检查执行结果
采集期间,执行日志会显示当前任务和返回信息。出现“执行完成”提示后,先检查日志中是否存在文件不存在、权限不足、解析失败或其他错误,再查看输出目录。
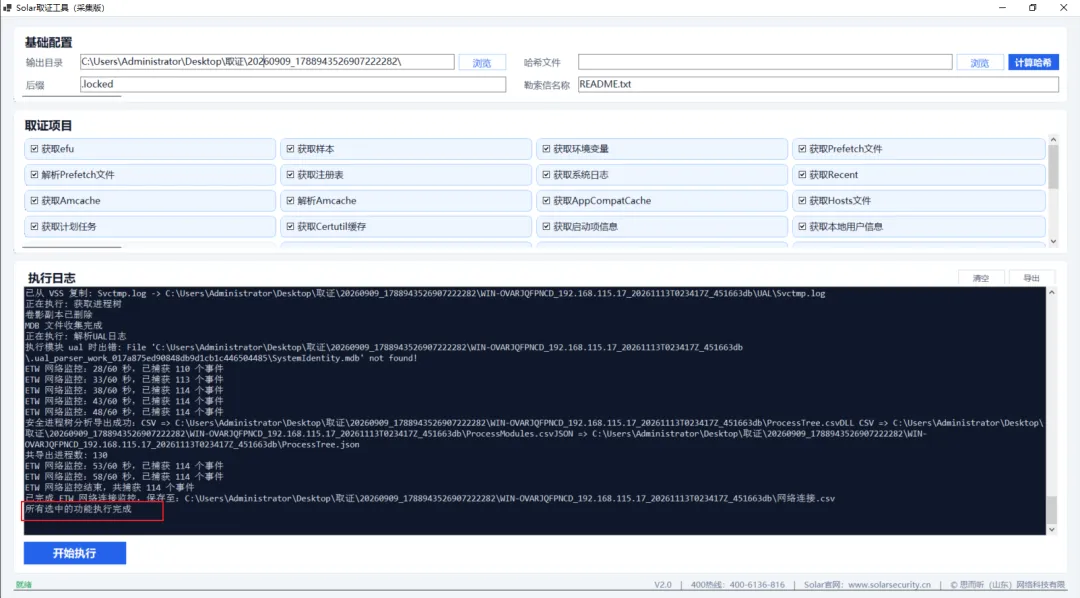
执行日志用于确认各模块是否完成以及是否出现错误
“执行完成”只表示采集流程结束,不等于每个模块都成功,更不等于系统没有异常。某个模块报错时,应保留错误信息,结合系统版本、组件状态和运行权限判断原因。
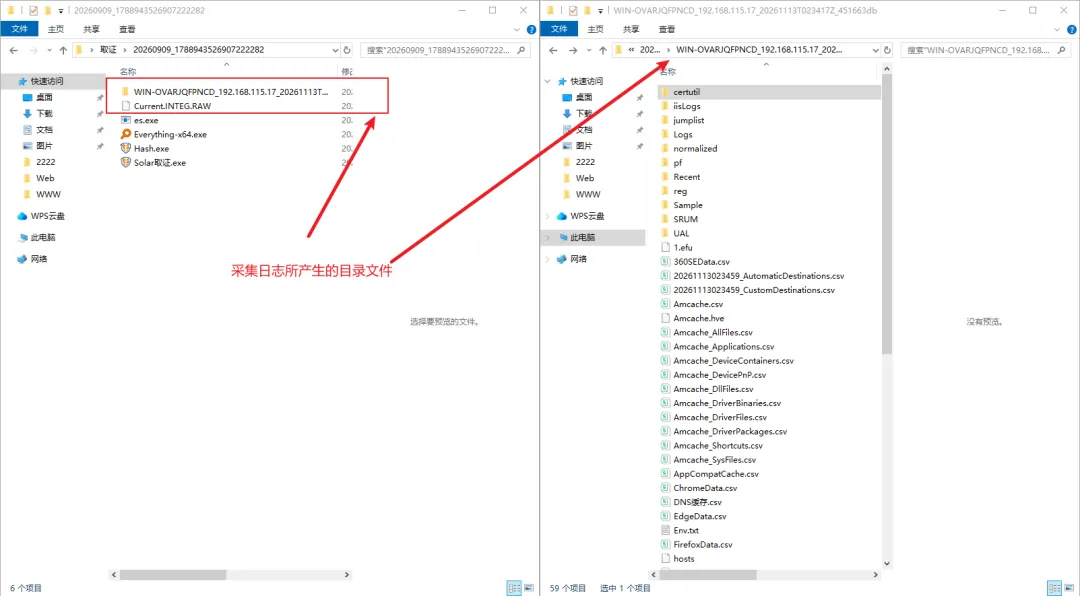
采集结果按主机和时间等信息生成独立目录
不同系统环境和工具版本的输出会有差异,常见内容可按下表理解:
进程、网络连接和本地用户等结果反映的是采集时点状态。攻击程序已经退出或连接已经断开时,快照中可能看不到历史行为,需要继续检查日志和其他痕迹。
溯源视角分析日志文件
采集完成后,分析工作可以围绕四个问题展开:攻击从哪里进入,执行了什么,如何保持访问,是否有数据外传。单条日志通常只能回答其中一小部分,需要按时间和对象交叉验证。
1.IIS Web访问日志
如果业务系统运行了IIS Web应用,且怀疑攻击从Web入口进入,可以优先查看iisLogs目录。文件名通常包含站点和日期信息,文件大小可作为安排排查顺序的参考。
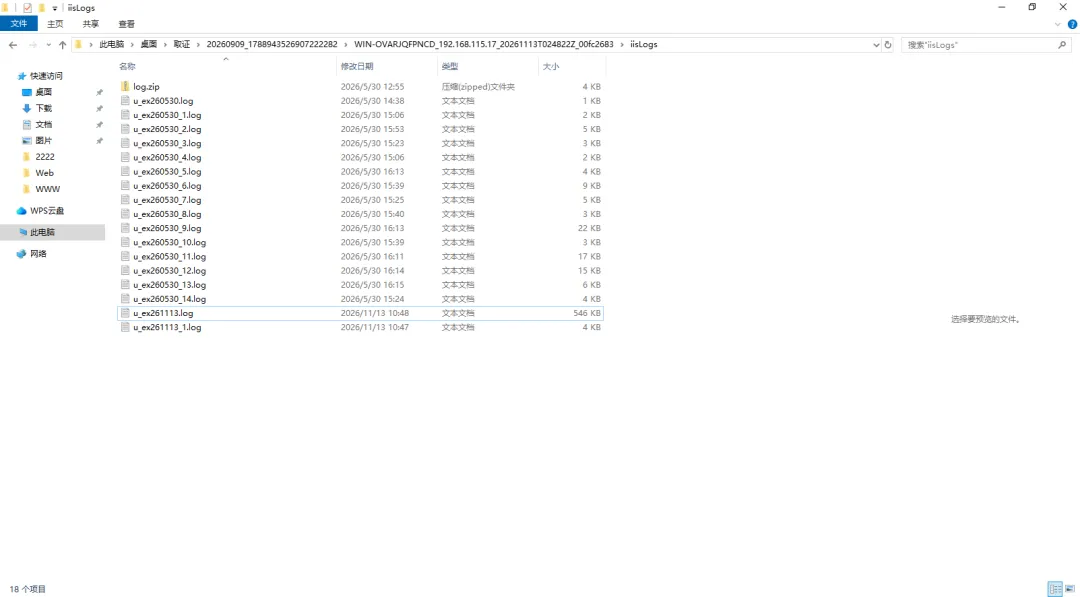
演示环境中的u_ex261113.log为546 KB,明显大于其他文件,可优先检查
文件变大不等于遭到扫描。业务量增长、日志拆分策略变化、异常请求增多都可能改变文件大小,它只能帮助决定先看哪个文件。
打开日志后,重点看请求时间、来源IP、请求路径、User-Agent和HTTP状态码。演示日志中,同一来源在短时间内请求了大量无规律路径,并出现密集的404状态码,这类特征支持目录或文件扫描判断。
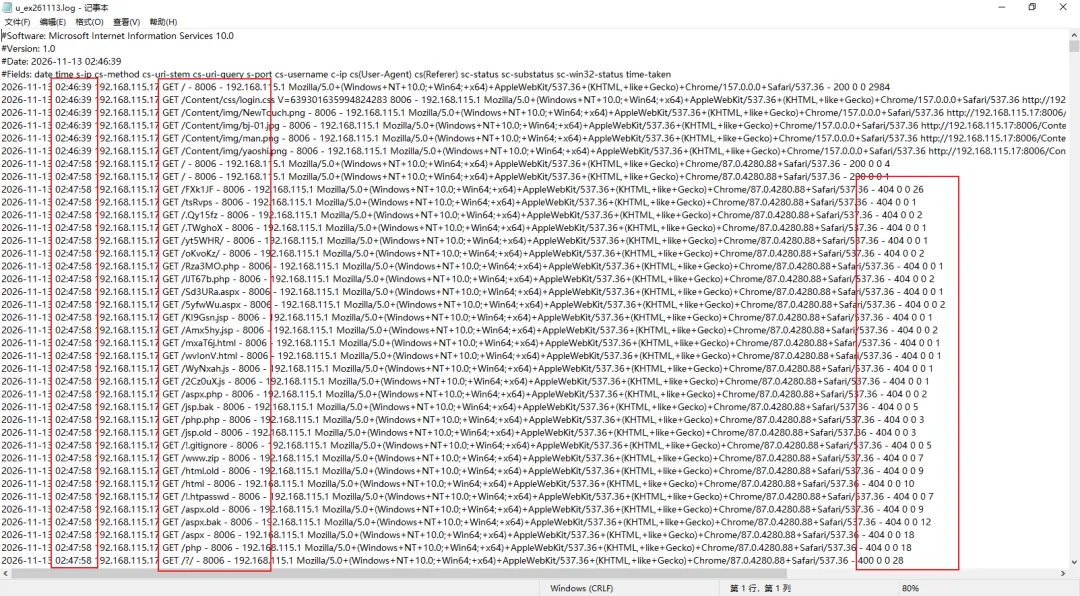
短时间内出现大量无规律路径请求,并伴随密集404状态码
404表示服务器未找到请求资源。它能说明扫描和探测行为存在,但不能证明漏洞利用成功。即使出现200状态码,也只能说明请求得到成功响应,仍需检查可疑接口的请求内容、后续文件落地、进程执行、数据库操作和其他日志。
IIS W3C日志通常按UTC记录时间。与Windows本地事件、文件时间或其他设备日志互证时,应先核对日志格式和时区,再换算到同一时间基准,避免把攻击链顺序排错。
2.Jump List跳转列表
Jump List可理解为应用程序的跳转列表痕迹,常见于任务栏或开始菜单的最近项目、固定项目等功能。它可能保留应用程序、目标路径、目标时间和文件系统记录等信息,用于辅助还原用户访问过哪些文件或目录。
原始文件通常位于jumplist目录,常见扩展名包括:
.automaticDestinations-ms.customDestinations-ms
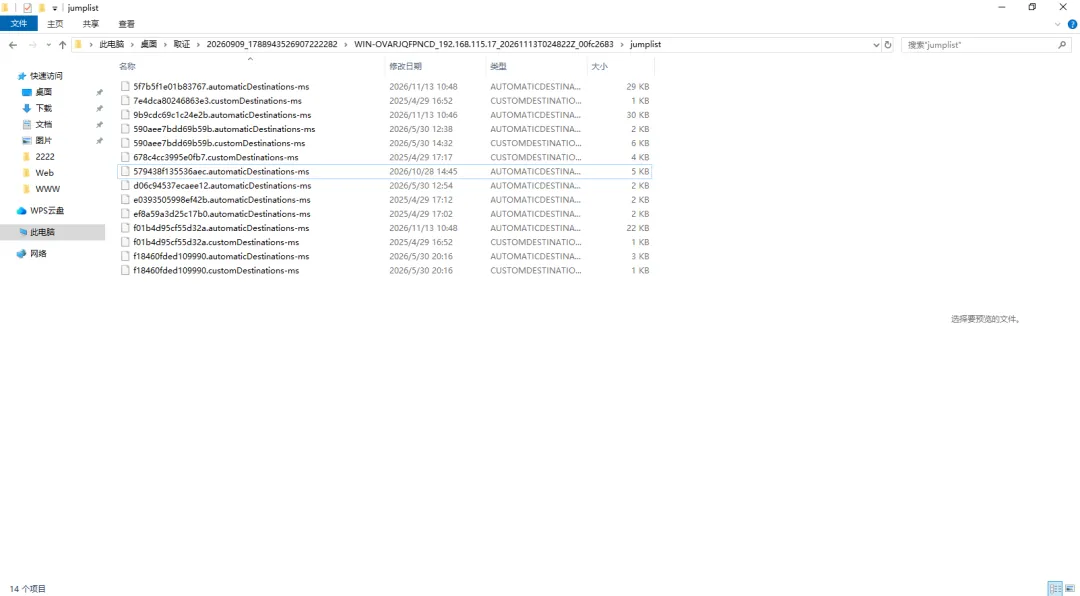
Jump List原始文件按应用程序标识分别保存
这类文件可使用JumpList Explorer等工具解析。解析后先确认应用程序ID对应哪个程序,再查看目标路径、时间、卷信息和MFT信息。
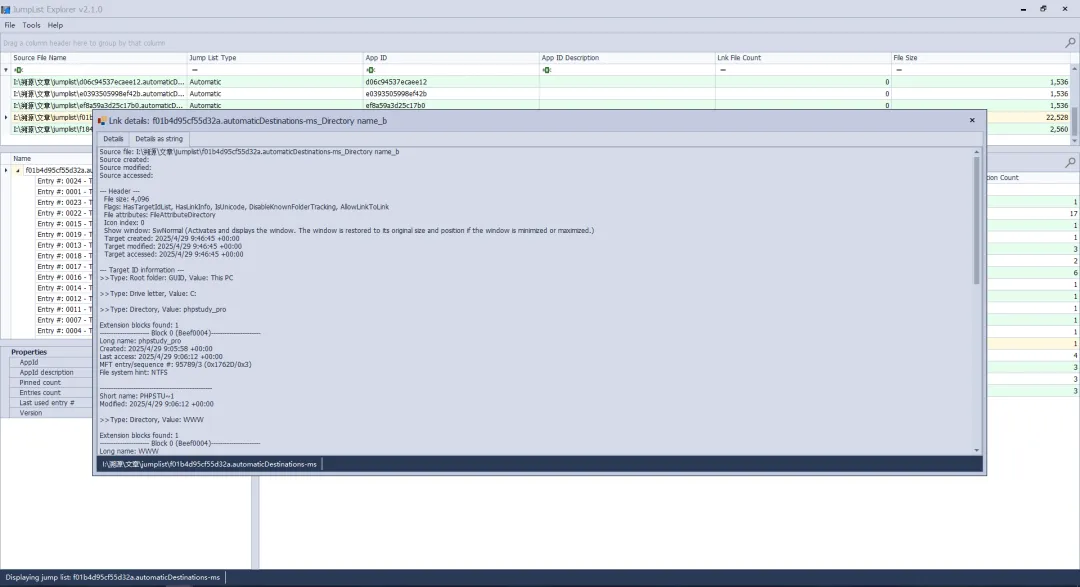
JumpList Explorer展示应用程序、目标路径和时间等记录
图中可见目标路径包含C:\phpstudy_pro\WWW,目标时间为2025/4/29 09:46:45 +00:00,换算为北京时间是当日17:46:45。继续向下可查看卷信息和MFT条目等内容,用于确认记录对应的存储卷,并与文件系统取证结果互证。
分析时要区分目标创建、修改和访问时间,不能把任意时间字段都直接理解为“程序打开文件的时间”。Jump List记录也可能由正常操作产生,应与Recent、Prefetch、文件系统时间和事件日志互证。
3.Windows事件日志
Logs目录保存采集到的Windows事件日志。登录成功事件4624和登录失败事件4625通常位于Security.evtx,可使用FullEventLogView打开和筛选。
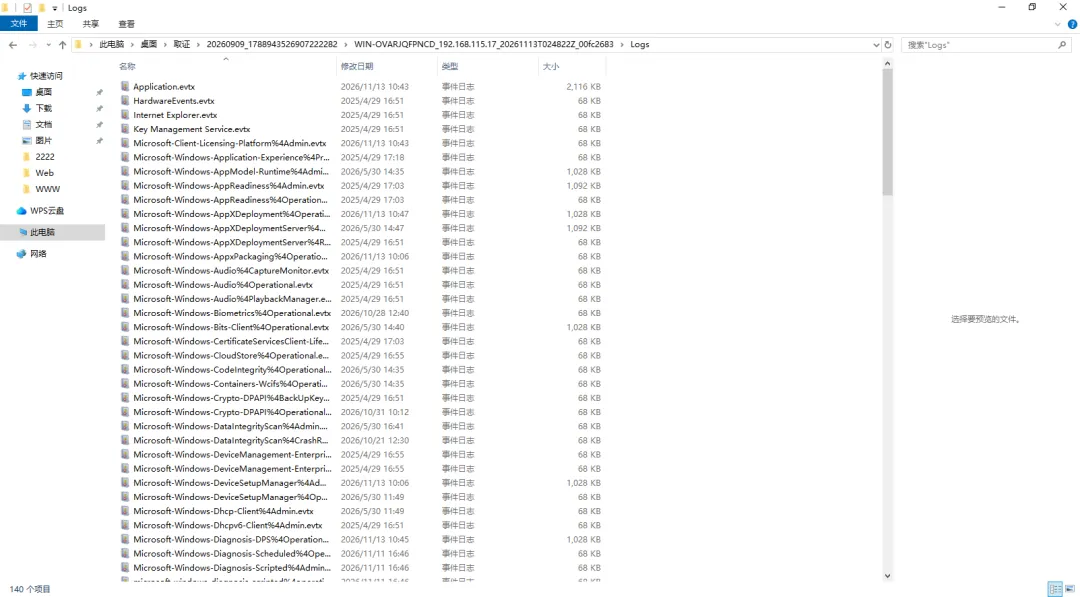
Windows事件日志按日志类型分别保存
以排查登录失败为例,可在高级筛选中限定:
日志频道为 Security。事件提供者为 Microsoft-Windows-Security-Auditing。事件ID填写 4625。根据现场时间范围缩小结果。 如只排查远程桌面登录,再在描述等条件中结合登录类型10筛选。
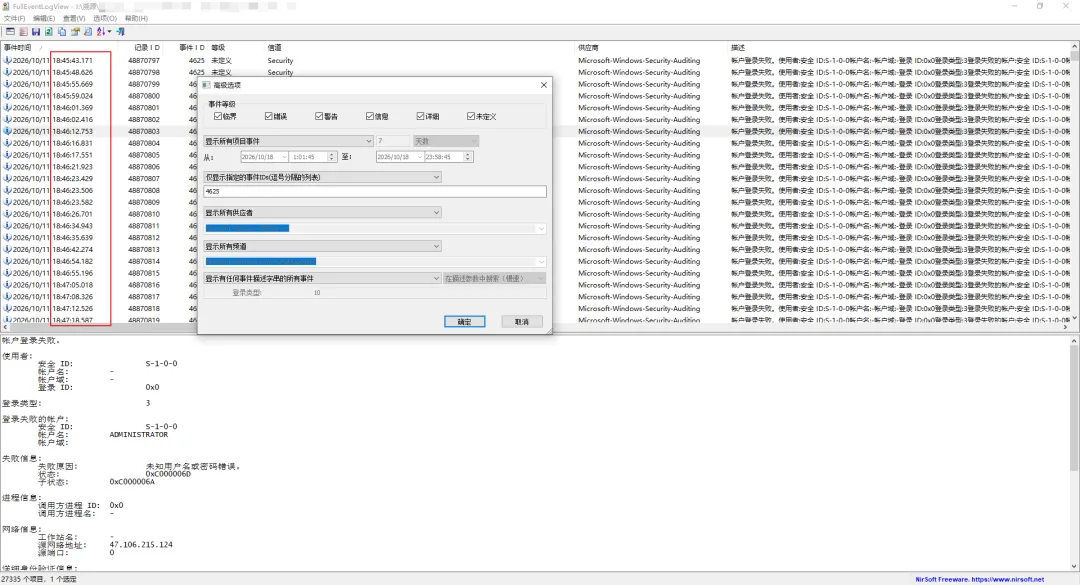
按事件ID、提供者和频道筛选4625登录失败记录
图中短时间出现大量登录失败,可作为密码猜测活动的排查线索。进一步区分暴力破解和密码喷洒,需要同时看以下来源和对象:
登录类型:登录类型3常见于网络登录,登录类型10常见于远程交互式登录,不同登录类型不能混为一谈。 目标账号:大量失败集中在一个账号,和少量失败分布在大量账号,反映的攻击方式不同。 来源IP:判断失败是否来自同一来源,是否存在多个来源协同尝试。 状态与子状态:辅助区分密码错误、账号不存在、策略限制等失败原因。 时间分布:确认尝试频率、持续时间和成功前后的行为。
大量4625不等于已经登录成功。应在相同来源、账号和时间窗口内继续查找4624,并结合后续进程、服务、计划任务、远程会话和文件操作记录判断。4624也需要排除正常服务、计划任务和运维登录,不能见到成功事件就直接归因于攻击者。
4.Recent最近访问项目
Recent按用户目录保存最近访问项目及快捷方式等取证线索,可用于辅助定位某个账号近期接触过的文件和目录。
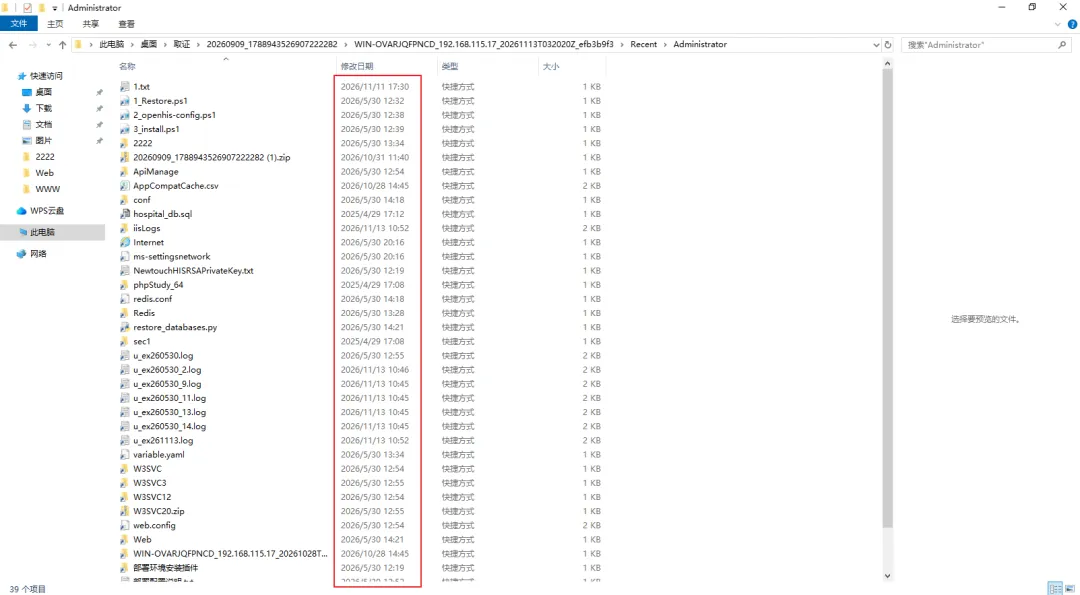
Recent结果按用户分别保存,可继续查看快捷方式目标和时间
排查时关注快捷方式指向的目标路径、快捷方式时间及对应用户。快捷方式存在不代表目标文件当前仍然存在,也不代表恶意行为已经完成。系统清理、正常办公和取证操作本身也可能影响这类记录,需与Jump List、RecentDocs、Prefetch和文件系统信息交叉验证。
5.注册表与持久化
reg目录包含导出的注册表文件。演示结果中可见Run.reg、Services.reg、UserAssist.reg、RecentDocs.reg、Image File Execution Options.reg等,可分别用于启动项、服务、用户操作和程序配置排查。
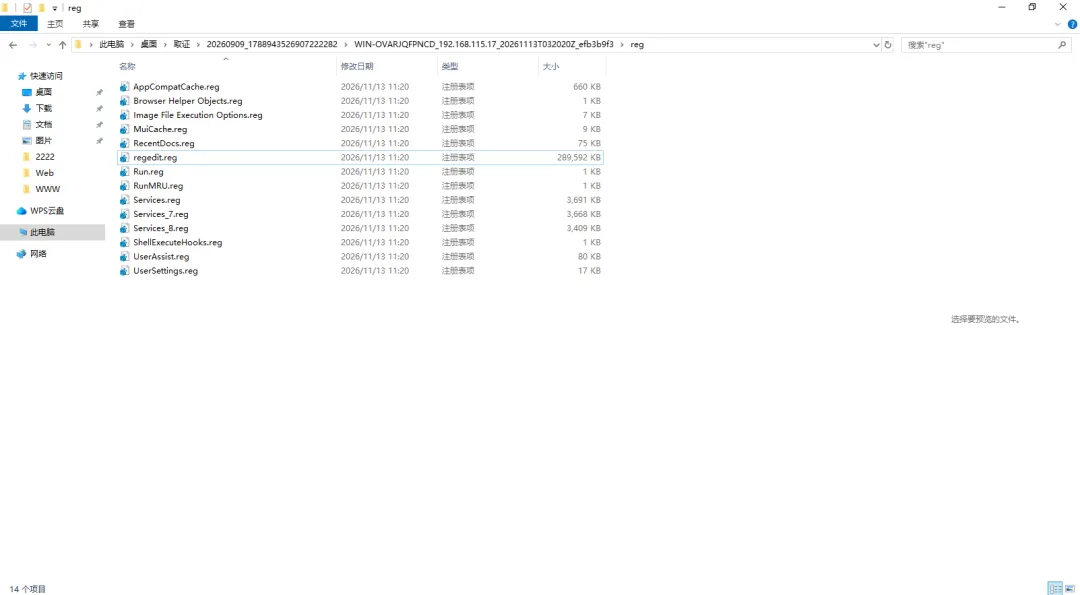
注册表导出结果覆盖启动、服务和用户操作等多个排查方向
持久化排查可重点核对:
Run等启动项中的命令和文件路径是否异常。 服务对应的可执行文件路径、启动账户和显示名称是否匹配。 Image File Execution Options等位置是否出现非预期调试器或劫持配置。计划任务.csv、系统启动项.csv中的任务命令是否与注册表和文件落地相互对应。
分析采集来的.reg文件时,使用文本编辑器或注册表分析工具查看,避免直接双击导入分析机。不熟悉的注册表项不等于恶意项,判断前应核对文件签名、路径、哈希、创建时间和业务用途。
6.SRUM资源与网络记录
SRUM是Windows系统资源使用监视机制,可提供应用资源使用、网络连接和网络接口流量等线索。原始数据通常包括SRUDB.dat和相关SOFTWARE配置单元。
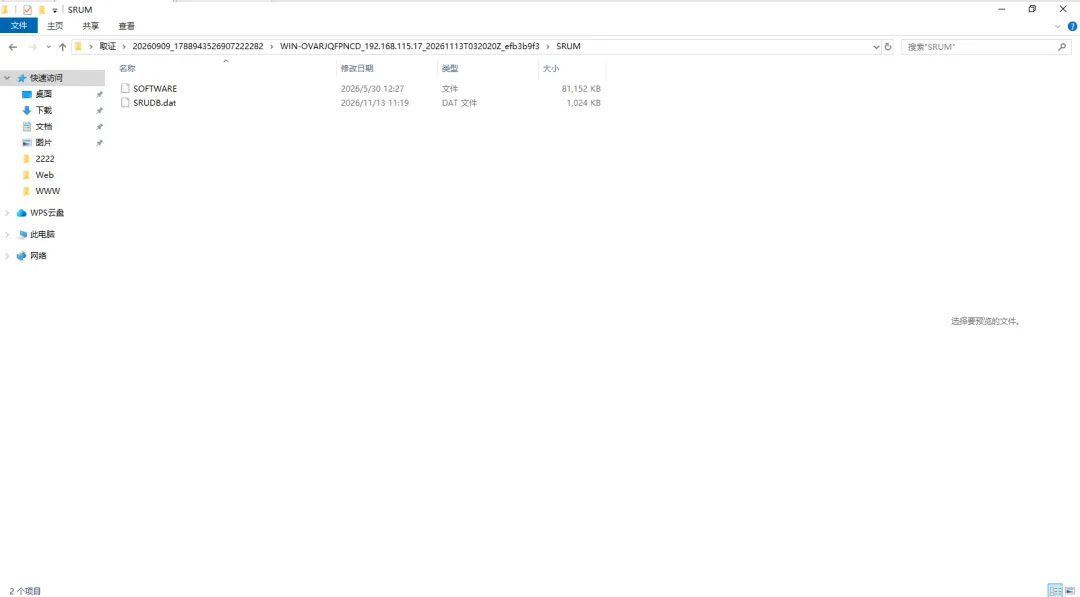
SRUM目录同时保留原始数据和解析所需组件
工具输出中还包含多个SrumECmd_*.csv,分别对应应用资源使用、网络连接和网络使用情况等解析结果。
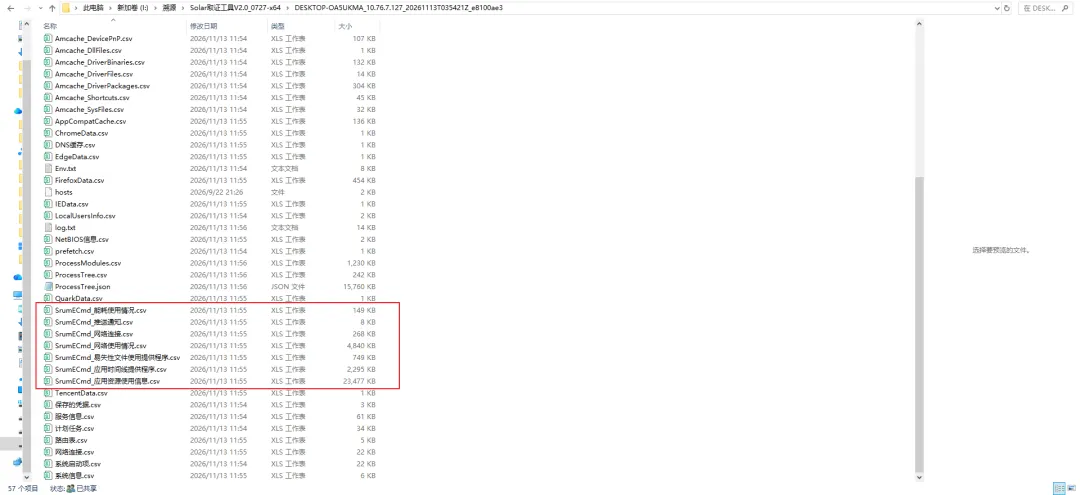
SRUM原始文件和解析后的CSV文件均会保留
排查可疑网络活动时,可打开SrumECmd_网络使用情况.csv,按发送字节数或接收字节数排序,再结合应用程序路径、用户和时间确定优先核查对象。
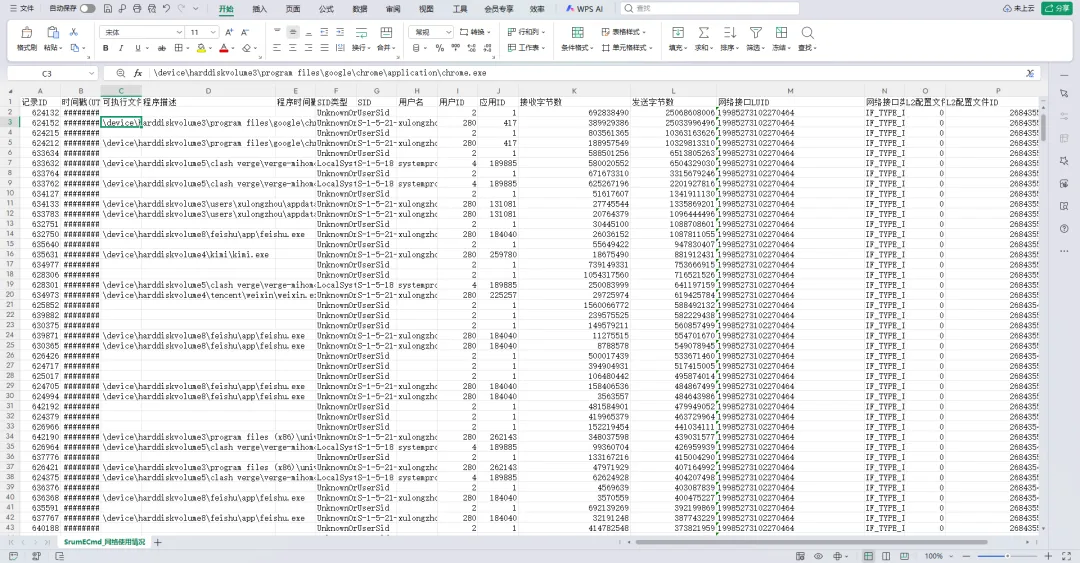
网络使用情况表可按程序、时间和流量排序
发送字节数较高只能提供外传排查线索,不能单独证明数据泄露。系统更新、云同步、备份和远程运维同样可能产生较大流量。还需要结合目的地址、网络连接记录、代理和防火墙日志、文件访问记录及正常业务基线判断。
如果SRUM表格为空,应检查系统版本、组件状态、数据库是否保留、是否发生日志清理,以及采集和解析过程是否报错。空结果不等于没有网络行为。
7.Amcache与AppCompatCache
Amcache和AppCompatCache都可用于程序痕迹排查,但数据来源和证明能力不同。
Amcache:可提供程序文件路径、哈希和部分安装或程序相关元数据,具体字段受系统环境和数据状态影响。 AppCompatCache:也称ShimCache,可辅助发现程序路径和缓存时间等记录。
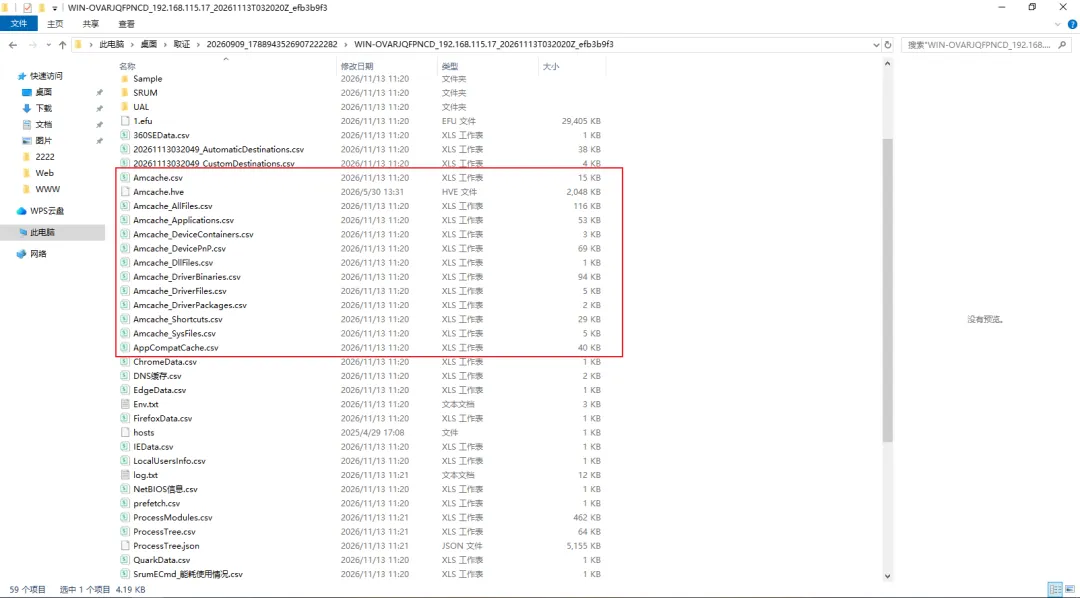
Amcache和AppCompatCache输出分别保存
演示表格中可见两个随机命名的EXE文件,路径位于C:\Windows\System32,并记录了2026/10/18 20:38等时间。在当时Weax勒索病毒事件排查中,这类随机路径和名称值得优先核查,后续还需结合加密开始时间、勒索信落地开始时间交叉验证。

AppCompatCache中的随机命名程序和路径可作为进一步排查线索
AppCompatCache记录不能单独证明程序已经执行。即使解析结果中存在“是否执行”等字段,也不建议只凭该字段下结论。最后修改时间也不能直接当成精确执行时间。是否运行、何时运行,需要继续与Amcache、Prefetch、SRUM、安全软件日志、事件日志和文件系统时间互证。
没有Amcache输出时,也不宜直接推断系统从未运行相关程序。应检查系统版本、组件状态、数据是否生成或保留、日志是否清理,以及采集过程是否出现错误。
8.其他常用输出
除了逐项查看目录,还可以按同一个可疑对象串联多份结果。例如发现一个可疑EXE后,可同时检索它的文件名、完整路径和哈希:
哈希用于确认文件身份、复核样本和开展同源排查,不会自动给出恶意或正常的结论。恶意性仍需结合文件来源、数字签名、所在路径、执行记录和可靠威胁情报判断。
Linux版本
打开Linux版本详情页,可查看脚本和EFU工具的用途、参数及操作说明。
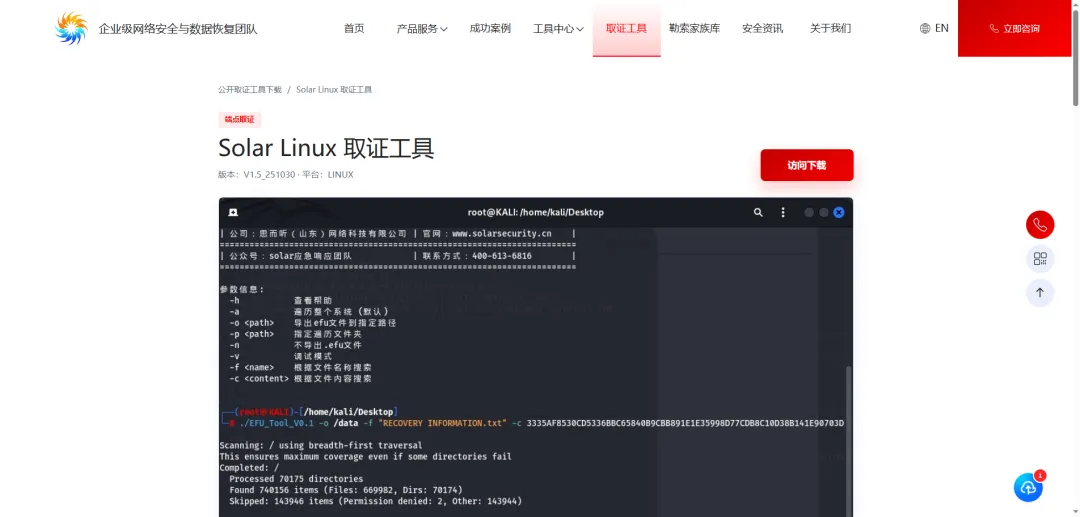
Linux详情页包含溯源脚本和EFU工具说明
1.解压与赋权
下载后得到Linux版本ZIP压缩包,将其上传到获得授权的Linux分析环境并完整解压。
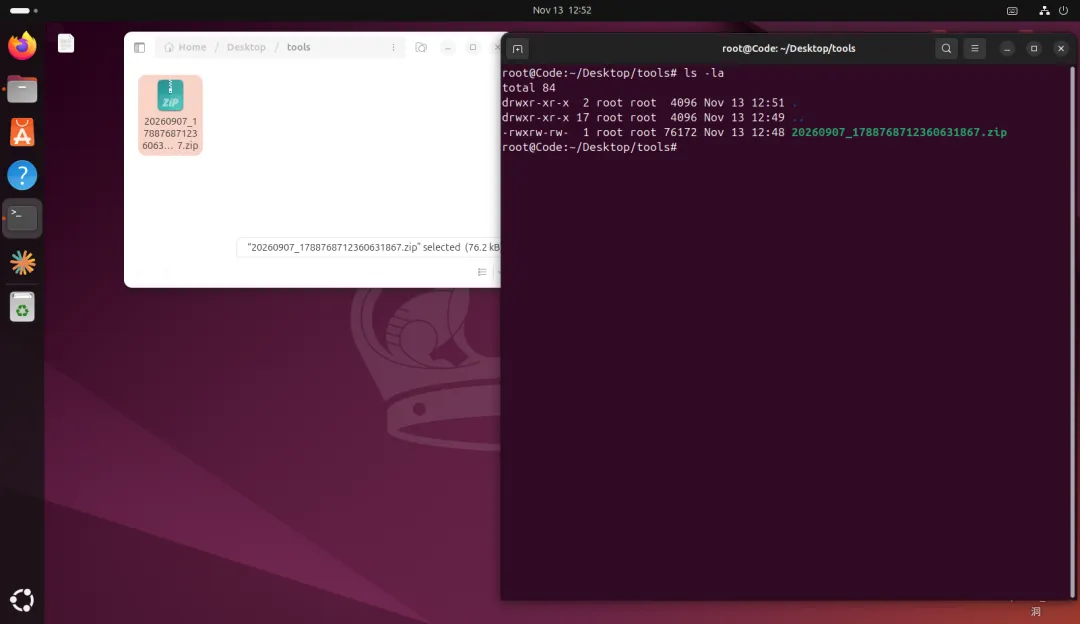
Linux版本以ZIP压缩包提供
演示下载包内实际包含两个文件:
进入文件所在目录,执行:
chmod +x ./EFU_Tool_V1.0_1029 ./solar-Linux溯源脚本V1.0_0926.sh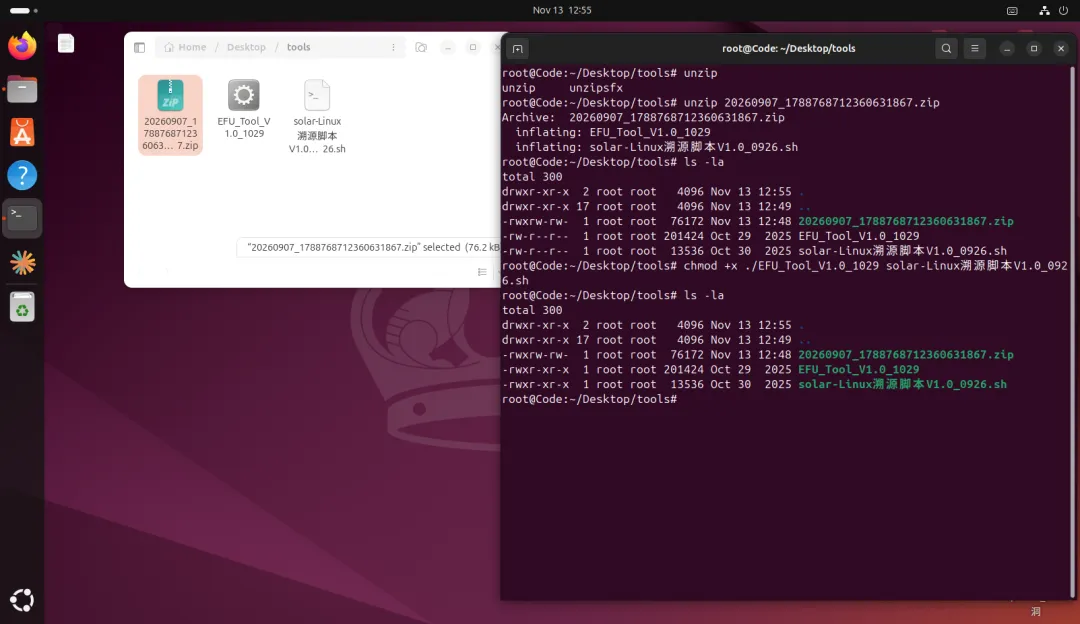
解压后先确认实际文件名,再赋予执行权限
chmod +x只补充执行权限,无需照搬旧示例中的chmod 777。脚本和遍历工具建议使用root或具备相应权限的账户运行,减少系统文件和日志读取失败。
2.运行溯源脚本
执行以下命令:
./solar-Linux溯源脚本V1.0_0926.sh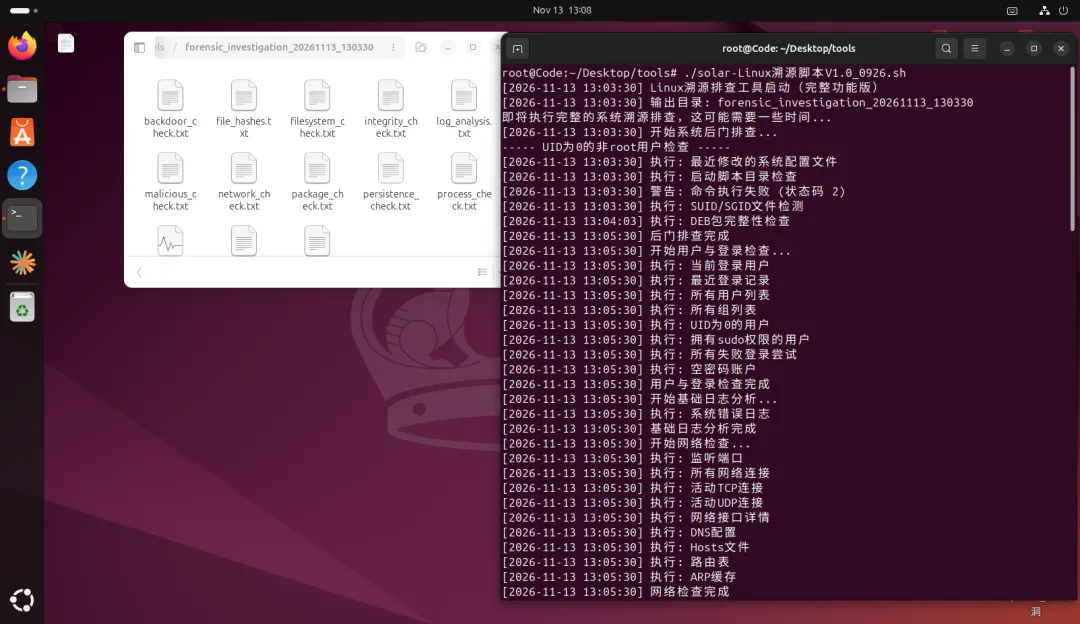
脚本按检查项目执行,并生成独立结果目录
运行结束后,采集结果默认保存在当前目录下,终端会显示类似forensic_investigation_20261113_130330的输出目录,常见文件包括:
backdoor_check.txt | |
file_hashes.txt | |
filesystem_check.txt | |
integrity_check.txt | |
log_analysis.txt | |
malicious_check.txt | |
network_check.txt | |
package_check.txt | |
persistence_check.txt | |
process_check.txt |
3.查看后门检查结果
backdoor_check.txt会列出UID 0账户和部分SSH相关检查。UID 0代表最高权限账户,正常系统本身就有合法的root账户。
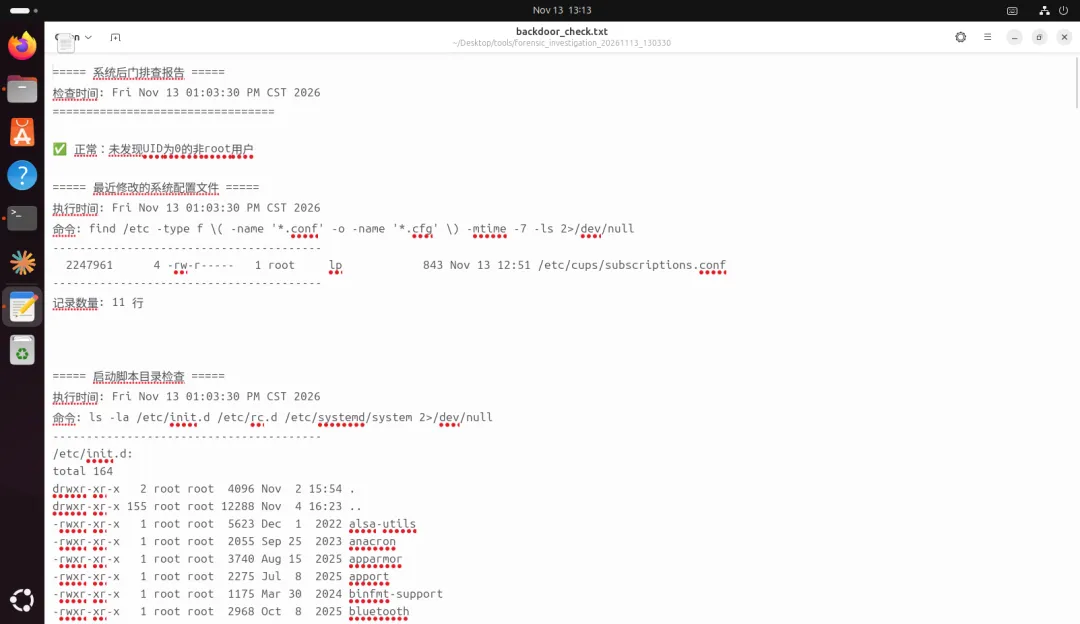
UID 0检查需要区分合法root和异常附加账户
排查重点是除root外是否还有其他UID 0账户,以及相关账户是否来自已知运维配置。发现附加UID 0账户时应优先核查,但仍需结合账户创建记录、登录日志和管理员操作确认,不能只凭一项结果直接命名为后门。
4.查看文件哈希
file_hashes.txt记录/bin、/usr、/lib等关键目录文件的MD5、SHA256、路径和修改时间,便于后续复核文件是否变化,或与官方安装包、同版本系统及可靠威胁情报比对。
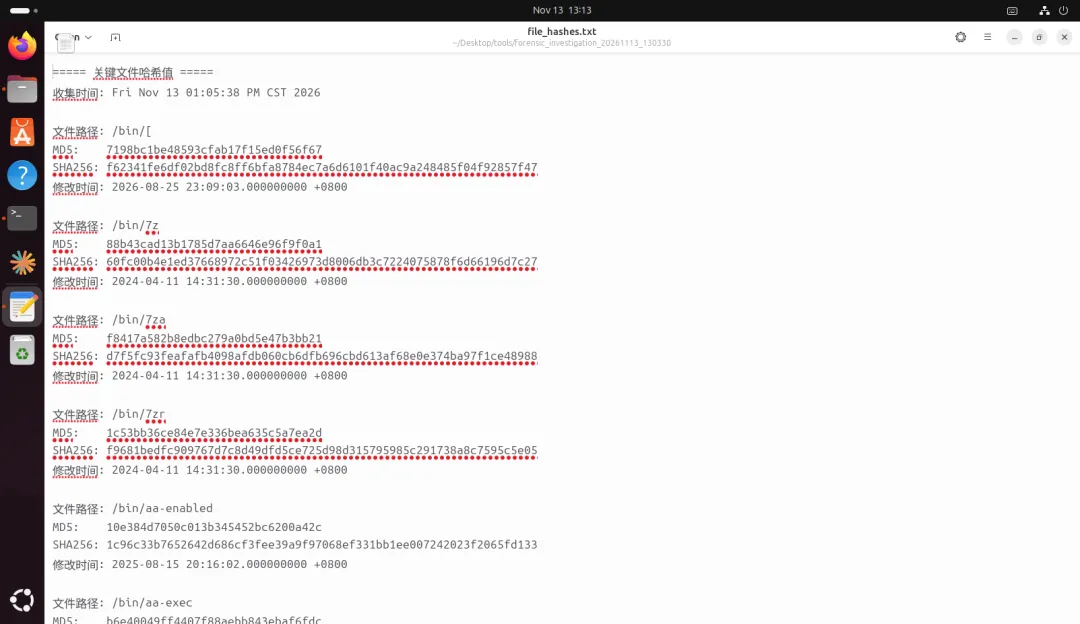
关键文件哈希用于身份比对和后续复核
哈希清单不等于可疑文件清单。外部情报匹配可优先使用SHA256,同时结合软件包校验、文件签名和实际业务用途判断。
5.查看恶意行为检查
malicious_check.txt包含挖矿进程、后门进程和SUID可执行文件等关键词或规则检查,适合快速确定优先排查对象。
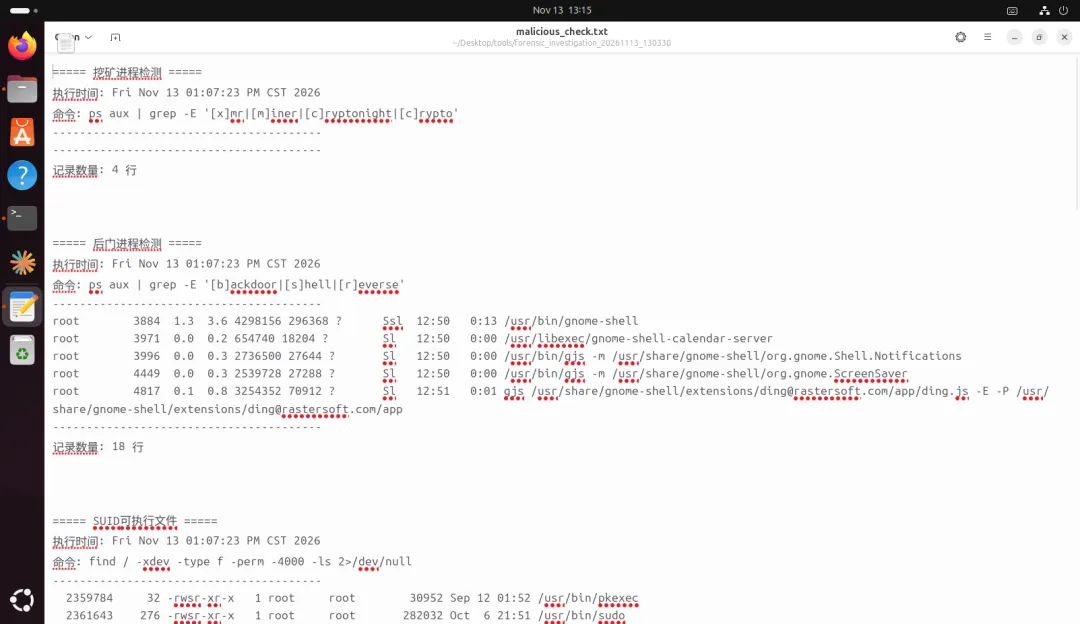
关键词检查可发现线索,也可能命中正常程序
上图,后门进程关键词shell命中了正常的gnome-shell,说明关键词结果存在误报。pkexec、sudo等SUID程序也不能仅因出现在清单中就认定为恶意。
复核时应查看完整路径、命令行、父进程、网络连接、文件哈希、软件包归属和持久化项。反过来,零命中也不能证明系统没有被入侵,攻击者可能使用未覆盖的名称、参数或运行方式。
其余结果可按现场问题继续组合:network_check.txt看采集时点的连接和监听,persistence_check.txt看定时任务与启动项,log_analysis.txt看登录和可疑命令,process_check.txt看进程关系。网络与进程文件属于运行快照,不能替代历史日志。
6.使用EFU工具
find、grep等常规命令适合临时检索,EFU工具适合按统一参数遍历、组合筛选并导出文件清单,两者可按现场需要配合。EFU工具可导出Everything能够识别的.efu文件,常用参数如下:
直接运行以下命令,会按默认配置遍历系统并导出EFU文件:
./EFU_Tool_V1.0_1029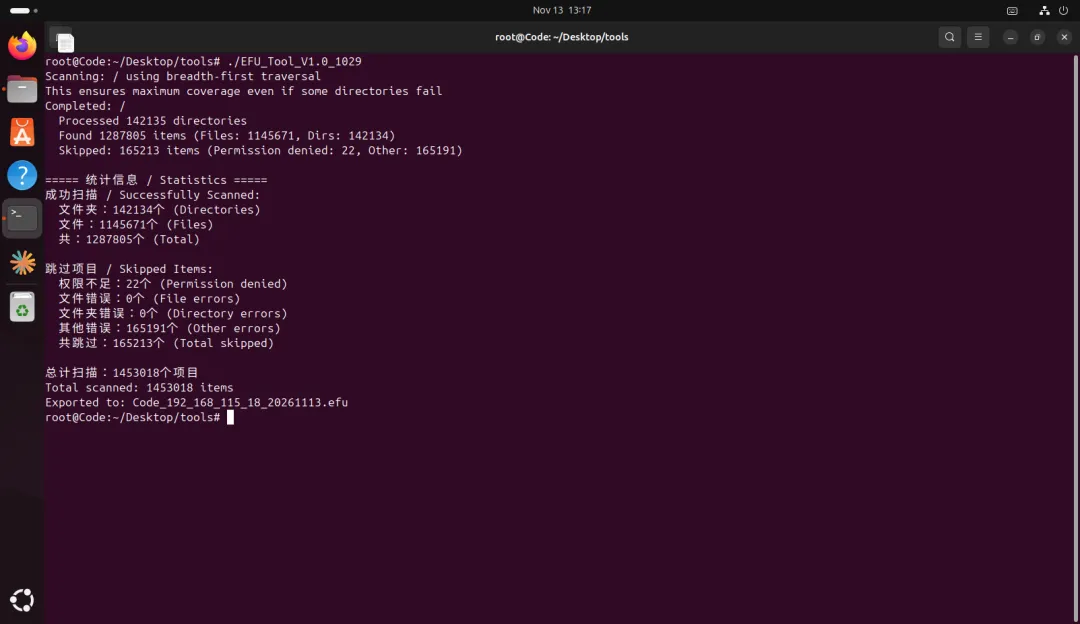
默认遍历后输出扫描、跳过和EFU导出统计
图中的扫描数量、跳过数量和导出数量只代表演示环境。大量跳过项目说明覆盖范围会受到权限、文件状态和读取错误影响,不能将结果描述为绝对完整、毫无遗漏的全盘证据。出现较多跳过时,应结合-v和运行权限继续检查。
只排查Web目录并导出结果,可执行:
./EFU_Tool_V1.0_1029 -p /var/www -o /data同时提供-f和-c时,表示文件名称和文件内容需要同时匹配。例如已知勒索信名称及信内ID,可执行:
./EFU_Tool_V0.1 -o /data -f "RECOVERY INFORMATION.txt" -c 3335AF8530CD5336BBC65840B9CBB891E1E3599BD77CDB8C10D38B141E90703D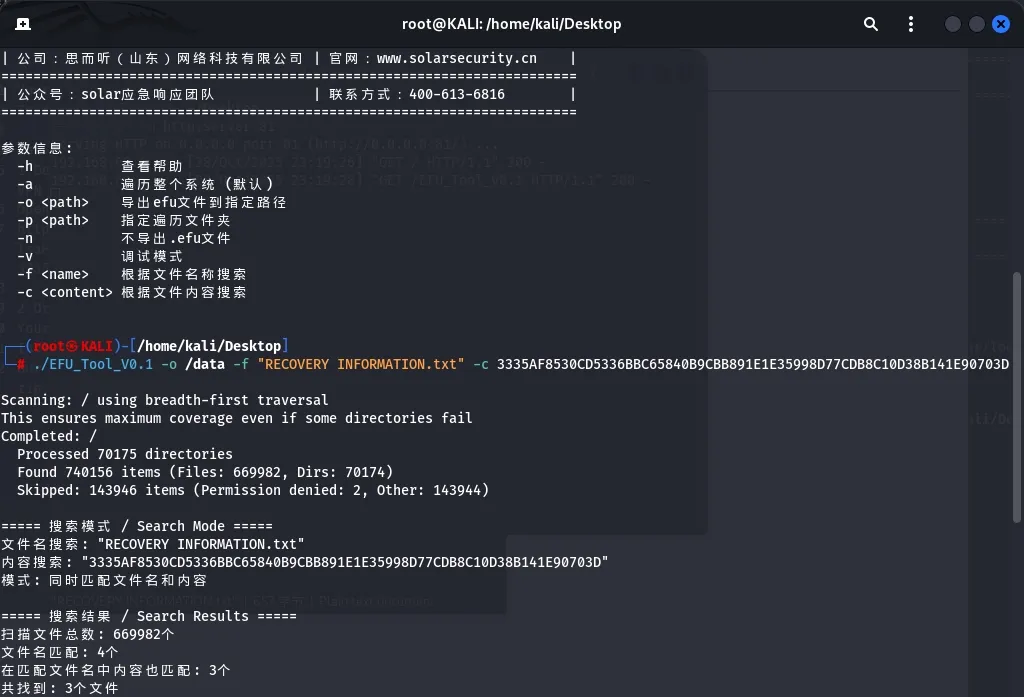
组合搜索分别统计文件名匹配、内容匹配和同时匹配结果
上图中文件名匹配4个、内容匹配3个、同时匹配3个,可以直观看到组合条件是在交集范围内继续筛选,不是简单扩大为“文件名或内容”查询。
实际使用时按已知条件选择:
只知道勒索信名称,使用 -f。只知道信内ID或其他特征内容,使用 -c。名称和内容都已知,组合使用 -f与-c,减少无关命中。需要排查多个ID时,可分别替换ID重复查询,并记录命中路径。
导出的EFU文件可拷贝到Windows,使用Everything继续检索文件名和路径。EFU保存的是文件清单,不包含原文件正文,不能用Everything替代-c进行文件内容检索。
官网详情页部分示例图仍显示早期的EFU_Tool_V0.1,本文命令按演示下载包中的实际文件名EFU_Tool_V1.0_1029编写。后续版本文件名如有变化,先执行ls确认,再替换命令中的文件名。
Solar应急响应溯源平台
单机取证工具解决数据获取问题,Solar应急响应溯源平台进一步处理事件筛选、关联分析和任务调度。平台将采集结果接入统一分析流程,通过内置规则、AI研判和多Agent协同,持续推进排查任务。Agent是承担具体分析或采集任务的程序单元,不同Agent分别负责研判和执行。
内置规则第一层过滤:平台先对日志、进程、文件、网络连接和持久化数据进行规则初筛,优先提取异常登录、可疑执行和持久化配置等线索,减少从海量原始数据中人工查找的工作量。 AI研判:AI结合事件上下文、涉及主机、账号、文件和时间线,对初筛结果进一步分析,区分需要优先核查的事件与一般噪声,并给出后续排查方向。 Agent自主决策与事件关联:分析Agent围绕初始线索,自主判断需要补充的证据,关联同来源IP、同账号、同文件哈希及相近时间窗口内的事件,确定下一步排查对象。 执行Agent接续任务:研判结果可转化为具体任务,交由执行Agent补充采集指定日志、检索文件、核对持久化项或验证网络连接。执行结果回传后继续分析,形成连续排查流程。
例如,规则先筛出一条异常登录,分析Agent可以继续关联同一来源IP后续的进程和文件事件,再让执行Agent补采相关主机日志。排查不停留在单条告警,而是沿证据继续推进。
自动化用于提高排查效率,规则命中和模型研判不直接等同于攻击结论。入侵是否成功、程序是否执行、数据是否外传,仍需回到原始证据复核。
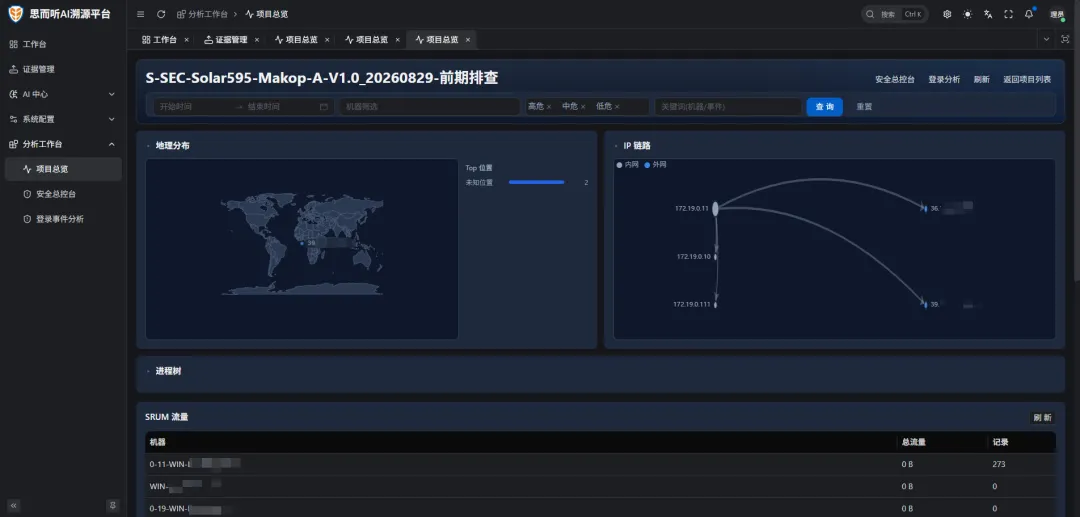
Solar应急响应溯源平台通过规则初筛、AI研判和多Agent协同推进自动化溯源
如需了解Solar应急响应溯源平台,可联系思而听(Solar应急响应团队)。
结语
目前内部工具已迭代至2.0以上,公开版本与内部版本的功能和界面可能存在差异,以官网实际下载内容为准。
取证工具的价值,是把分散的文件、日志和系统痕迹集中整理出来,减少重复操作。真正影响结论的仍是后续分析:入口是否成立,程序是否执行,账户是否被控制,数据是否外传,都需要不同证据相互印证。
先保留原始证据,再完成采集,最后按时间线交叉验证。这样得到的排查结果,才能支撑后续处置和复盘。
文章撰写与优化:州弟学安全(徐龙州)
工具作者:Windows(sumail——张泷腾),Linux(观者——黄卫超)
排版优化:超级油麦
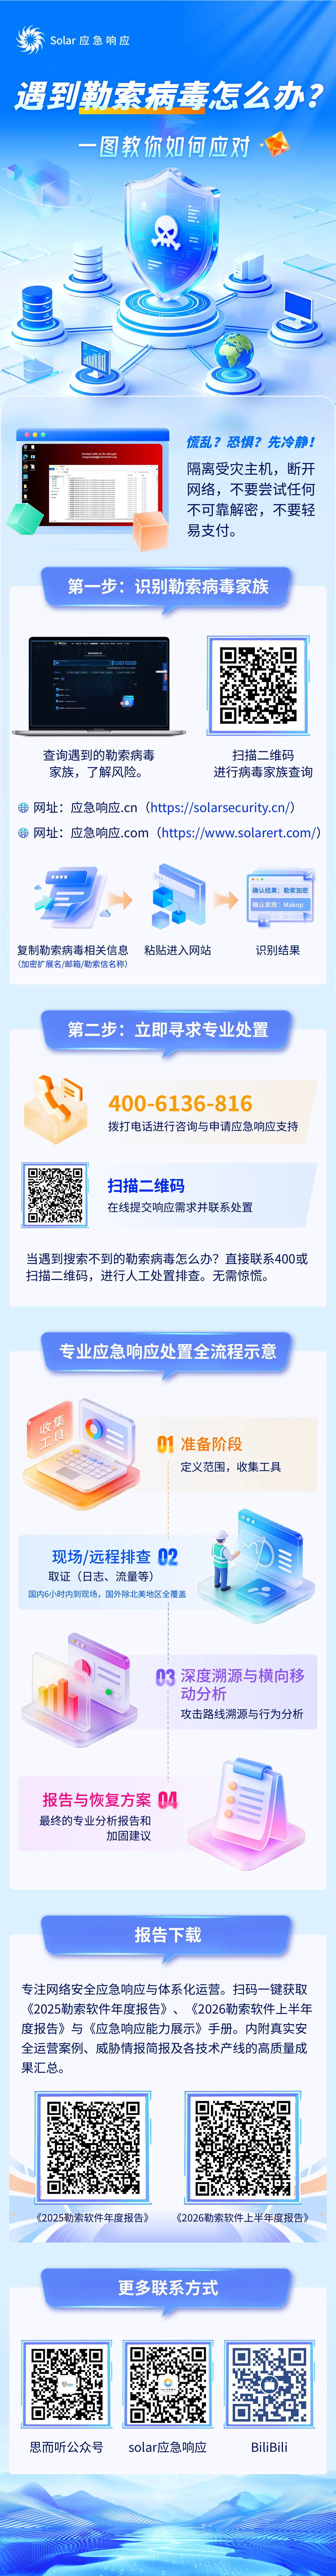
在企业日常的安全运维中,突发勒索病毒往往让人措手不及。遇到这种情况,正确的应急响应流程能够最大程度控制影响范围、降低数据损失。
这里为大家准备了一张完整的《勒索病毒应急处置指南》长图,建议各位安全从业者和IT运维人员收藏备用。如遇突发情况,请保持冷静,参考本图进行快速、规范的处置
附加资料下载:防御与响应同样重要。扫描图末的二维码,还可以直接获取完整的《2025年勒索病毒年报》、《2026年勒索病毒上半年报》以及《勒索处置一体化》等专业文件,帮助大家深入了解当前的威胁趋势,提前做好防御规划。
安全无小事,掌握科学的处置流程,是我们应对突发安全事件最有效的武器。
相关文章 | |
相关文章 | |
| 【教程分享】勒索病毒来袭!教你如何做好数据防护 | |
案例介绍篇聚焦于真实的攻击事件,还原病毒家族的攻击路径和策略,为用户提供详细的溯源分析和防护启示;
相关文章 | |
| 【案例介绍】赎金提高,防御失效:某上市企业两年内两度陷入同一勒索团伙之手 | |
| 【成功案例】某集团公司的Phobos最新变种勒索病毒jopanaxye解密恢复项目 | |
| 【成功案例】某集团公司的Phobos最新变种勒索病毒2700解密恢复项目 | |
| 【成功案例】间隔数月双团伙先后利用某ERP0day实施入侵和勒索的解密恢复项目 | |
| 【成功案例】利用多款国产内网渗透工具勒索数十台虚拟机的babyk解密恢复项目 | |
| 【成功案例】RDP暴露引发的蝴蝶效应:LockBit组织利用MSF工具及永恒之蓝漏洞进行勒索入侵 | |
| 【成功案例】lockbit家族百万赎金不必付!技术手段修复被加密的数据库,附溯源分析报告 | |
相关文章 | |
相关文章 | |
| 【应急响应工具教程】取证工具-Volatility安装与使用 | |
| 【应急响应工具教程】流量嗅探工具-Tcpdump | |
| 【应急响应工具教程】一款精准搜索文件夹内容的工具--FileSeek | |
| 【应急响应工具教程】一款自动化分析网络安全应急响应工具--FindAll | |
全国热线| 400-613-6816
更多资讯| 扫码加入群组交流
喜欢此内容的人还喜欢
Solar应急响应团队
Solar应急响应团队
【成功案例】成功挫败 888 勒索家族历时半年的百万赎金勒索,应急处置全流程高效修复,避免千万损失并获客户赠送锦旗 Solar应急响应团队
Solar应急响应团队

