假下载木马化安装器:微软披露"变现载荷"分发活动
- 2026-11-04 20:51:15
1. 事件速览
核心事件:微软安全研究团队 2026 年 11 月 3 日披露一个针对搜索"破解软件、免费游戏、激活器、插件"用户的假下载活动,使用木马化 Inno Setup 风格安装器,在单次安装会话中分发多个"变现软件"载荷(来源:Microsoft Security Blog)。 攻击手法:安装器采用"per-offer 回调 + 状态跟踪"模型,通过可复用的 d=inno与r=offer_execution回调模式联系轮换基础设施,协调下游载荷选择(来源:Microsoft Security Blog)。三条变现分支:WorldProxyPool(代理/网络流量变现)、CharityEngine 与 BOINC(计算资源变现)、Advanced Windows Manager 与 Windows Manager(广告软件变现)(来源:Microsoft Security Blog)。 行业背景:2026 年 9 月 Palo Alto Networks Unit 42 披露运营超两年的 PPI(Pay-Per-Install)木马化安装器网络 CL-CRI-1171,部署 10,000+ 载荷组合,表明此类攻击已成规模化产业(来源:Aviatrix Threat Research Center)。 时间线:2025 年 10 月起 SEO 投毒分发 AsyncRAT → 2026 年 4 月 CPUID 供应链入侵 → 2026 年 9 月 Unit 42 披露 CL-CRI-1171 → 2026 年 11 月 3 日微软披露本活动(来源:Cryptika / Gblock / Aviatrix / Microsoft)。 一句话结论:木马化安装器已从"附带广告"进化为结构化、多分支、可轮换基础设施的"变现流水线",攻击者以合法工具为外壳,在用户不知情下完成代理、算力、广告三重变现。
2. 背景
2025 至 2026 年间,"木马化安装器 + 变现载荷"(Trojanized Installer + Monetization Payloads)攻击模式从零星事件演变为规模化产业。2025 年 10 月起,一个 SEO 投毒活动冒充 25 余款流行 Windows 应用分发 AsyncRAT,持续数月(来源:Cryptika);2026 年 4 月,CPUID 下载基础设施被入侵约 6 小时,CPU-Z 和 HWMonitor 的合法安装器被替换为窃取浏览器密码的恶意软件(来源:Gblock);2026 年 5 月,DAEMON Tools 木马化安装器被检测到携带窃密器和后门(来源:CyberHappenings)。
2026 年 9 月,Palo Alto Networks Unit 42 披露代号 "Untracked Nightmares" 的 PPI 木马化安装器分发网络 CL-CRI-1171:运营超过两年未被发现,使用自研 Inno Setup 加载器 "OfferLoader",部署了 10,000 余个不同载荷组合,投放目标涵盖企业网络、关键基础设施和政府机构(来源:Aviatrix Threat Research Center)。该网络通过 SEO 投毒和 YouTube 游戏频道(拥有数十万粉丝)将用户导向恶意域名,使用 Base64 编码指纹的 gating 机制规避自动扫描器(来源:Aviatrix)。
在此背景下,微软安全研究团队于 2026 年 11 月 3 日披露了另一个采用类似 Inno Setup 木马化安装器、但变现分支更明确的假下载活动,进一步印证了"变现载荷"分发已从灰色地带走向结构化运营。
3. 核心机制与关键发现
3.1 四阶段攻击链:从假下载到变现安装
微软披露的攻击链分为四个阶段。第一阶段为假下载诱饵:攻击者伪装成破解商业软件、免费游戏、激活器、插件、执行器或非官方工具,诱导用户下载。第二阶段为Inno wrapper 执行:安装器在 %TEMP%\is-.tmp\ 目录下启动临时 runner,再启动周期性运行的 eld.exe、set_*.exe 或其他编号阶段进程。第三阶段为回调协调**:runner 通过可复用的d=inno与r=offer_execution回调模式联系轮换基础设施,offer/affiliate/download-network/placement/session 等参数协调下游载荷选择,并在安装器会话内关联活动。第四阶段为分阶段载荷安装**:使用无人值守安装开关(unattended install switches)安装一个或多个已确认的变现分支(来源:Microsoft Security Blog)。
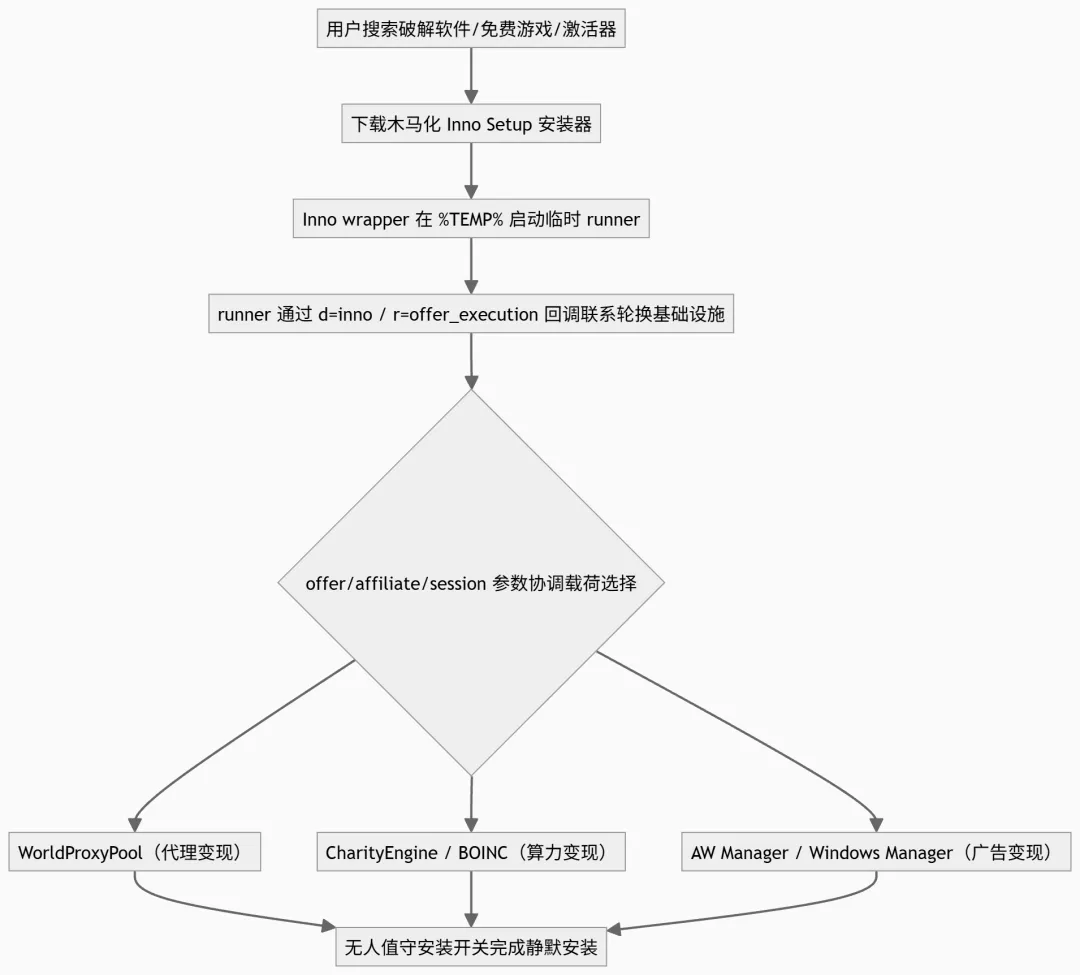
3.2 三条变现分支:代理、算力与广告
微软确认了三个下游变现分支,分别对应不同的资源变现模式:
微软特别指出,这些产品和组件"可能有合法用途",但通过欺骗性软件捆绑、在用户不知情或未获知情同意的情况下静默安装,会引入安全与隐私风险(来源:Microsoft Security Blog)。
3.3 PPI 生态:从"附带广告"到"变现流水线"
本次微软披露的活动并非孤立事件,而是 PPI(Pay-Per-Install)木马化安装器生态的组成部分。Unit 42 的 CL-CRI-1171 报告揭示了该生态的完整运作模式:
载荷家族:Insomnia RAT(远程访问木马)、ARKTunnel(WebSocket 隧道)、Docro Hijacker(浏览器劫持,用于"搜索变现"),每个载荷有独立 C2 基础设施(来源:Aviatrix Threat Research Center)。 持久化机制:通过 Windows 计划任务建立持久化(来源:Aviatrix)。 初始访问向量:用户搜索合法软件(如 Bluetooth 驱动、WinDirStat)或游戏优化工具时,通过 SEO 投毒和 YouTube 游戏频道被导向恶意域名(来源:Aviatrix)。 规避检测:使用 Base64 编码指纹的 gating 机制规避自动扫描器(来源:Aviatrix)。 规模:10,000+ 个不同载荷组合,运营超过两年(来源:Aviatrix)。
"Monetization payloads"在 PPI 生态中通常指:浏览器劫持/搜索劫持(通过 Chrome 扩展安装和搜索提供商操纵实现"search monetization")、RAT 远程控制、代理隧道、凭据窃取等,攻击者按安装量收费(pay-per-install)从感染中获利(来源:Aviatrix / Daily CyberSecurity)。
3.4 2025-2026 木马化安装器攻击时间线
4. 关键数据速查表
5. 影响与风险评估
用户隐私与资源被窃取:WorldProxyPool 将第三方互联网流量经受害设备路由,CharityEngine/BOINC 将设备注册到分布式计算平台,AW Manager/Windows Manager 推送广告——三者均在用户不知情或未获知情同意的情况下静默安装,引入安全与隐私风险(来源:Microsoft Security Blog)。 企业网络与关键基础设施面临威胁:Unit 42 的 CL-CRI-1171 报告指出,PPI 木马化安装器网络的投放目标包括企业网络、关键基础设施和政府机构,且每个载荷有独立 C2 基础设施,通过计划任务建立持久化,意味着一旦感染可长期驻留(来源:Aviatrix Threat Research Center)。 攻击面持续扩大:从 2025 年 10 月的 AsyncRAT SEO 投毒,到 2026 年 4 月的 CPUID 供应链入侵、Google Antigravity 木马化,再到 2026 年 10 月仿冒 AI 工具安装器,攻击者不断利用新热点(AI 工具、硬件监控工具)扩大投放面,用户识别难度持续上升(来源:Cryptika / Gblock / FPT IS Security / Sh3llc0d3)。
6. 防御与应对
启用"潜在不想要的应用(PUA)"保护并监控意外安装:微软建议阻止使用不可信软件来源、启用 PUA 保护、监控意外的软件安装与持久化机制;博客正文还包含 Microsoft Defender 保护信息、高级狩猎查询和 MITRE ATT&CK 映射(来源:Microsoft Security Blog)。 部署 ASR 规则与 SmartScreen 拦截:Microsoft Defender for Endpoint 提供完整的 Attack Surface Reduction (ASR) 规则参考,涵盖阻止可执行文件从邮件/浏览器下载、阻止未签名脚本执行等规则,企业可按需启用以拦截 trojanized installer 的常见投递路径;SmartScreen 将下载文件与已知恶意软件列表和知名文件列表比对,对危险文件类型显示警告(来源:Microsoft Learn)。 用户侧:从官方渠道下载、警惕捆绑安装:安全指南建议用户不安装非主动下载的软件、识别假更新弹窗和恶意广告、从官方渠道下载软件、保持杀毒软件更新;Softonic 2025 年 12 月发布的指南强调验证发布者身份、警惕捆绑安装(来源:CA Technologies / Total Defense / GlobeNewswire)。
7. 参考来源
Microsoft Security Blog:https://www.microsoft.com/en-us/security/blog/2026/11/03/fake-download-campaign-uses-trojanized-installers-deliver-monetization-payloads/ Aviatrix Threat Research Center:https://aviatrix.ai/threat-research-center/cl-cri-1171-ppi-network-malware-campaign-2026/ Cryptika Cybersecurity:https://www.cryptika.com/seo-poisoning-campaign-impersonates-25-popular-apps-to-deliver-asyncrat-since-october-2025/ Gblock:https://www.gblock.app/articles/cpuid-cpu-z-hwmonitor-supply-chain-malware FPT IS Security Blog:https://blog.fiscybersec.com/trojanized-google-antigravity-when-the-real-installer-is-the-attacker-s-best-weapon CyberHappenings:https://www.cyberhappenings.com/happenings/2026/05/05/daemon-tools-trojanized-installer-stealer-and-backdoor-activity GBHackers:https://gbhackers.com/page/251/?nonamp=1%2F Sh3llc0d3(ANY.RUN 报告转述):https://sh3llc0d3.com/blog/anyrun-threat-telemetry-trojanized-lookalike-ai-utility-installers-target-corporate-browser-sessions-and-wallets Daily CyberSecurity:https://securityonline.info/offerloader-malware-campaign Microsoft Learn(SmartScreen/ASR):https://learn.microsoft.com/en-us/windows/security/book/operating-system-security-virus-and-threat-protection Microsoft Learn(ASR 规则参考):https://learn.microsoft.com/en-us/defender-endpoint/attack-surface-reduction-rules-reference?view=o365-worldwide CA Technologies / Total Defense:https://www.totaldefense.com/security-blog/dont-install-software-you-didnt-intend-to-download-how-to-avoid-fake-updates-malware-and-phishing-traps GlobeNewswire(Softonic 指南):https://www.globenewswire.com/en/news-release/2025/12/09/3202660/0/en/softonic-publishes-a-practical-guide-to-help-users-avoid-online-scams-and-misleading-downloads-during-the-digital-shopping-season.html
8. 附录:ATT&CK 映射
以下映射基于 Unit 42 CL-CRI-1171 报告(来源:Aviatrix)及微软博客描述推断,原来源未对微软 11-03 活动单独给出完整 ATT&CK 映射表。
9. 附录:检测线索
以下检测线索基于微软博客描述和 Unit 42 报告推断,原来源未提供完整 IoC 清单(IP/域名/哈希),具体 IoC 表在微软博客正文后段,本次调研未能完整读取。
%TEMP%\is-*.tmp\ | ||
eld*.exe、set_*.exe 进程 | ||
d=inno 与 r=offer_execution | ||

