你搜到的官网,可能专门骗你下载病毒
- 2026-09-18 12:42:06
CYBER SECURITY
你搜到的"官网"
可能专门骗你下载病毒
—— 当"官网"两个字也开始贬值 ——
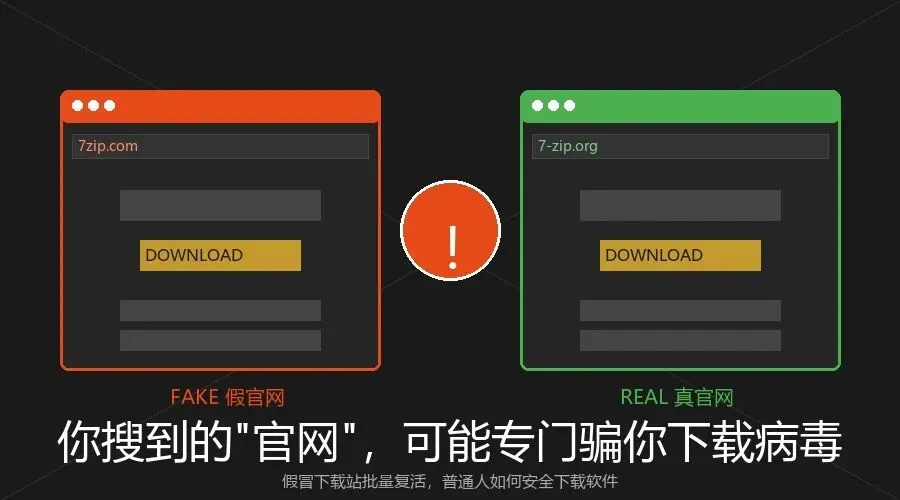
示意图:钓鱼网站常常高仿真实官网界面
"我只是在百度搜了一下 7-Zip,点了第一个链接,下载,安装。电脑确实多了个 7-Zip,但后台也开始帮别人代理网络流量。"—— 一名受害者的典型描述
先做一个快速自检:过去一年,你有没有在搜索引擎里直接输入过软件名,然后点了第一个看起来很像官网的链接?
如果是,这篇文章写的就是你。
2026 年上半年,假冒下载站以一种近乎复古的方式回来了。它们不再发垃圾邮件、不再骗你点奇怪的短链接,而是直接把自己做成你熟悉的那个官网——从 7-Zip、Notepad++ 到 OpenClaw,页面布局、LOGO、按钮文案几乎一模一样。区别只有一个:点任何按钮,最后都是下载一个伪装成安装包的恶意程序。
更麻烦的是,这些恶意程序往往藏得很深。它可能不弹广告、不偷密码,而是半夜替你把银行卡里的钱转走;或者把你的电脑变成别人的"跳板",让你莫名其妙地成为某起诈骗的帮凶。你以为只是下错了一个软件,实际上可能丢了存款、泄露了公司数据、甚至背上了法律责任。
CHAPTER ONE
假官网到底有多像?像到安全研究员也会愣一下
先看几个已经公开披露的案例。
▎7-Zip:域名差一个字母,后台差一个世界
真正的 7-Zip 官网是 7-zip.org。钓鱼网站用的是 7zip.com。页面几乎一比一复刻,连下载按钮的位置都没变。
但安装包运行后,它一边真的给你装上 7-Zip,一边在后台悄悄把你电脑变成"住宅代理节点"——也就是说,攻击者可以把流量从你的 IP 地址发出,看起来像普通用户上网一样。安全公司 Integrity360 的研究人员把它命名为 Lurking Lizard 行动,相关样本仍在活跃。
▎Notepad++:连 macOS 版本都敢伪造
Notepad++ 官方从来就没有 macOS 版。但钓鱼网站 notepad-plus-plus-mac.org 专门给 Mac 用户做了个"官方移植版"页面,还煞有介事地放上下载说明。点击下载后,装的并不是编辑器,而是远程监控类木马。
▎OpenClaw:AI 搜索亲手把你送进陷阱
2026 年 2 月初,安全厂商 Huntress 发现,用户在 Bing 的 AI 搜索里输入 "OpenClaw Windows",置顶推荐的 GitHub 仓库竟然是假冒安装包。用户信任了 AI 的推荐,下载后装的却是信息窃取器。OpenClaw 官方后来专门发文提醒:当 AI 搜索推荐软件下载时,你要比平时更警惕。
▎国内的版本:DeepSeek、豆包输入法也有"李鬼"
这些案例不是只在国外发生。比如 deepseekap.com,域名看起来像是 DeepSeek 官方 API 站,页面也直接复用了 DeepSeek-V3、DeepSeek-R1 的宣传文案和"网页端、APP 和 API 全面上线"的话术。但 DeepSeek 官方域名为 deepseek.com,这个 "ap" 后缀版并非官方站点。
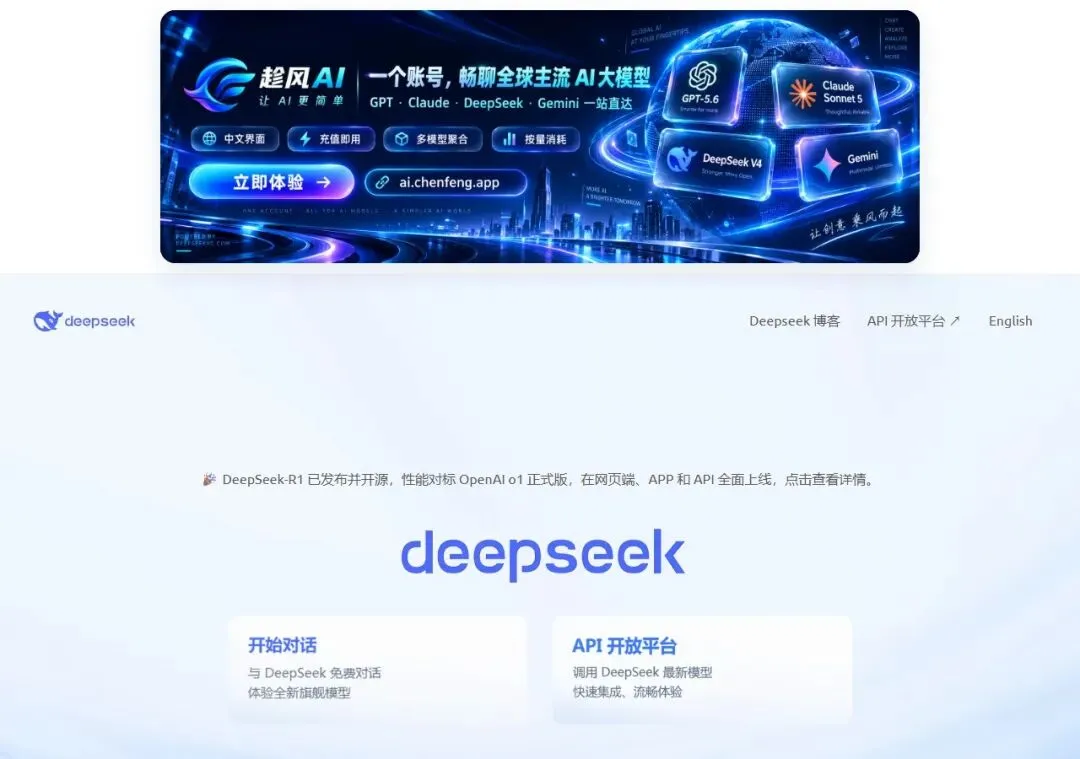
deepseekap.com 页面实拍:顶部出现"趁风 AI"广告,并非 DeepSeek 官方站点
再比如 doubao-pinyin.com.cn,页面完整搭建了一个"豆包输入法 2026 最新版"的官网:标题、功能介绍、用户评价、更新日志、下载按钮一应俱全,还打出"1580 万用户信赖""4.9 分评分""永久免费"等口号。但截至目前,豆包官方并没有推出独立的"豆包输入法"PC 产品。这个网站做的,就是把一个不存在的产品包装成官方新品。
doubao-pinyin.com.cn 页面实拍:虚构"豆包输入法"产品,官网要素一应俱全
▎它们要的不只是你的点击
很多人以为假官网最多就是骗你装个广告软件。实际上,它真正瞄准的是你的钱包、你的账号、你的设备控制权。
2026 年 6 月,央广网报道:湖北武汉一位刘女士为了免费领卷纸下载了一个 App,结果半夜醒来发现卡里 2 万多元存款不翼而飞,银行短信提醒却毫无动静。同年 5 月,北京通州警方打掉一个以"免费游戏皮肤"为诱饵的团伙,他们诱导青少年下载木马远控程序,获取手机最高权限后,后台偷看屏幕、截取短信验证码,悄悄开通免密支付盗刷银行卡。
中新网 6 月报道的"银狐"木马案更直接:犯罪团伙在正规社交软件安装包里捆绑木马,再搭建仿冒的官方下载网站,诱导大量网民下载,非法控制他人计算机并盗取网络资产,涉案金额 20 余万元。
这些案件的共同点不是"用户太蠢",而是攻击者太像真的。仿冒下载站、仿冒 App 官网、仿冒客服页面——它们共用同一套逻辑:先用你信任的品牌把你骗进来,再用一个看起来无害的下载按钮完成入侵。
一句话总结这些网站的共同特征不是"粗制滥造",而是"高度仿真"。它们骗的不是小白,而是稍微懂一点、会搜官网、但不够 paranoid 的普通用户。
CHAPTER TWO
为什么假官网在 2026 年突然变多了?
这事不是技术进步单方面造成的,而是三条线同时走到了一个交汇点。
▎第一,AI 让造假成本断崖式下降
国家互联网应急中心 2026 年 5 月的报告说得很直接:黑产团伙疑似利用 AI 工具大幅提升钓鱼页面制作效率。过去仿制一个官网需要前端代码扒站、设计师改图、测试不同浏览器,现在只需要把真实官网截图丢给 AI,几分钟就能生成一个几乎无法肉眼分辨的高仿页面。域名批量注册、页面一键克隆、流量监测脚本,全套成本可能不到一个正版软件的售价。
▎第二,搜索和推荐成了帮凶
假官网能骗到人,前提是用户能搜到它。Bitdefender 的报告指出,攻击者正在劫持 Google Ads 账号,给假冒下载页买搜索广告;Huntress 则发现 Bing 的 AI 搜索直接把恶意 GitHub 链接推荐给置顶位置。央广网还报道了一起真实案件:某企业员工搜索运维软件,不慎进入境外黑客组织"精心制作"的虚假页面,导致单位信息系统登录凭证等敏感数据被窃取。
搜索引擎的排名机制和 AI 推荐的"权威感",反而给钓鱼网站穿上了可信外衣。
▎第三,木马变现链路成熟了
早年钓鱼网站多半图个盗号。现在则是一条完整产业链:下载安装包 → 注入恶意进程 → 远程控制设备 → 转手卖给勒索团伙 / 用作住宅代理 / 窃取企业凭证 / 部署挖矿程序。国家互联网应急中心把这条链路概括为"网络钓鱼→木马下载→进程注入→远控控制"。每一个被感染的设备,都是这条流水线上的一件原材料。
攻击链高仿官网→诱导下载→木马植入→远程控制
CHAPTER THREE
中招之后你的电脑会变成什么?
很多人以为假软件最多就是广告多一点。实际上,现在的恶意安装包 increasingly 隐蔽, increasingly 有"实际用途"。
▎住宅代理:你的宽带成了别人的 VPN
Lurking Lizard 的 7-Zip 假包就是典型。它不会偷你的微信密码,而是把你的电脑变成一个节点,让攻击者可以借用你的家庭 IP 地址去刷广告、发垃圾信息、甚至访问违法内容。你以为电脑只是变慢了一点,其实它每天都在替别人上班。
▎信息窃取器:浏览器里的密码、Cookie、钱包
这类木马专门翻浏览器保存的密码、自动填充的信用卡、加密货币钱包扩展。你以为自己在官网下载了一个工具,其实是在帮别人批量导出你的数字资产清单。
▎远控木马:你的屏幕就是别人的屏幕
更高级的攻击会安装远程控制工具。黑客不仅能看你屏幕,还能在你不用电脑的时候登录你的网银、发送钓鱼邮件、或者把你的电脑作为跳板去攻击你所在的公司。央广网报道的那起企业案件,就是这么从"个人下错软件"演变成"单位信息系统被渗透"的。
一个判断假官网的危害不是"装错软件",而是你亲手给了攻击者一个合法入口。因为你主动下载、主动安装、主动点了"允许",防火墙和安全软件都很难再帮你。
CHAPTER FOUR
普通人保命指南:怎么安全下载一个软件?
说了这么多,最重要的是给读者一套能立刻执行的操作清单。
01 · 别点搜索广告和 AI 推荐的下载链接
搜索页面顶部带"广告"标识的链接,以及 AI 搜索里直接给出的下载地址,是假官网最集中的入口。宁愿多滑几下,也要找到自然结果里的真实域名。
02 · 学会看域名,而不是看页面
钓鱼网站可以在页面上做到 99% 相似,但域名是硬门槛。7-Zip 官方是 7-zip.org,不是 7zip.com。Notepad++ 是 notepad-plus-plus.org。不确定时,去 Wikipedia 或 GitHub Releases 页面找官方链接。
03 · 用包管理器替代官网下载
Windows 用户可以用 winget,Mac 用户用 Homebrew,Linux 用户用 apt/dnf。包管理器的软件源经过签名验证,比浏览器下载安全得多。
04 · 检查安装包的数字签名
右键安装包 → 属性 → 数字签名。如果签名公司是官方主体(如 7-Zip 的 Igor Pavlov),基本可信;如果签名缺失、过期或来自陌生公司,立刻删除。
05 · 安装时断开非必要网络权限
Windows 防火墙、Little Snitch(Mac)、OpenSnitch(Linux)这类工具,可以在软件首次联网时提醒你。如果一个压缩软件安装后立刻尝试连接陌生服务器,这就是危险信号。
一句话总结安全下载的核心原则不是"认官网",而是"验证域名 + 验证签名 + 控制权限"。页面可以高仿,域名和签名很难。
CHAPTER FIVE
真正的问题:"官网"这两个字为什么贬值了?
假冒官网泛滥,表面是黑产的问题,深层是互联网信任基础设施的问题。
过去我们说"去官网下载",是因为官网几乎等同于可信。域名备案、SSL 证书、搜索引擎权重、长期运营历史,这些要素共同构成了"官网"的背书。但现在,AI 可以快速仿制页面,搜索引擎广告位可以竞拍,SSL 证书和备案信息也可以买到——"看起来像官网"的成本,已经低于"分辨真假官网"的成本。
更麻烦的是,AI 推荐正在替代人类搜索。当一个人问 AI "怎么下载 7-Zip",AI 如果给了一个错误的 GitHub 链接,用户往往会因为"AI 不会害我"而下意识信任。Huntress 发现的 OpenClaw 案例,就是这个陷阱的第一次大规模上演。
这不是某个搜索引擎或某家 AI 公司的错。这是整个信息分发机制从"人找信息"变成"信息找人"之后,必然要面对的信任重构。旧的规则——看域名、看备案、看官网——正在失效;新的规则——验证签名、用包管理器、控制权限、对任何推荐保持怀疑——还没有成为常识。
一个判断假冒官网不会消失,只会越来越真。我们要学会的,不是认出每一个假网站,而是假设每一个链接都可能是假的,然后用技术手段去验证它。
下一次你在搜索框里输入软件名的时候,可以多花 10 秒钟:看看域名,检查签名,想想这个链接凭什么可信。这 10 秒钟,可能是你今年花得最值的 10 秒钟。
END
图片来源于网络,如有侵权请联系删除

