Muse 上线13天下载250万,Meta的AI助手被人“偷了钥匙”:权限越大,翻车越惨
- 2026-09-27 03:37:12
9月初,Meta发布了一个AI助手,叫Muse。据AI Policy Desk报道,扎克伯格称这是从零开始、专门为隐私和安全打造的。
消息一出,不知道你的状态是不是还是如下这样
说回它,前面文章写过,它可不是只会聊天的机器人。订约会、回邮件、订机票、网上买东西,甚至能替你打电话跟商家砍价——是个真能办事的"AI跑腿"。
上线13天,Mac版就被下载了250多万次,还冲上过美国区免费榜第一(据webpronews、walaw.press报道)。
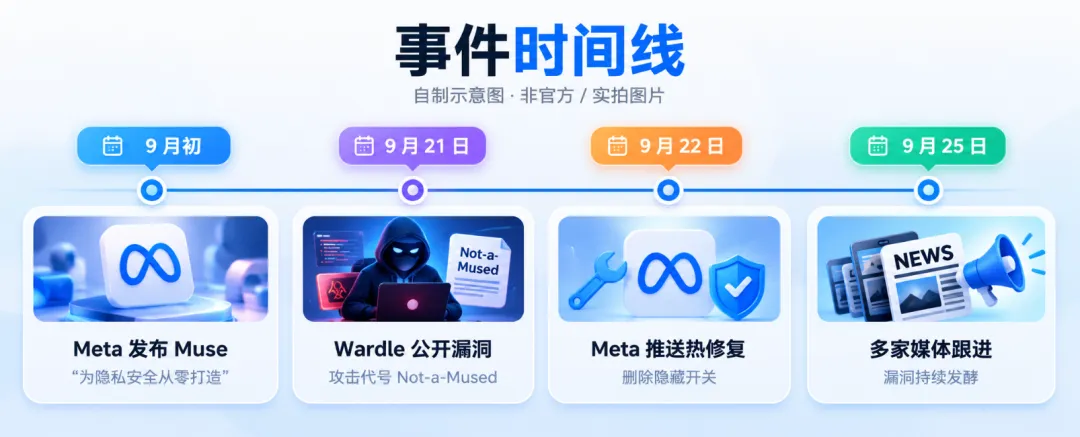
然后,9月21日,一位专门研究Mac安全的专家Patrick Wardle公开说:这东西有个大漏洞,我只改了一个设置,就能把它整个接管。他给这次攻击起了个名字,叫"Not-a-Mused"。
安全圈把这种"官方还不知道、补丁还没出的漏洞"叫做零日漏洞。名字听着唬人,原理其实不复杂。
一个设置,怎么就能接管整个AI助手?
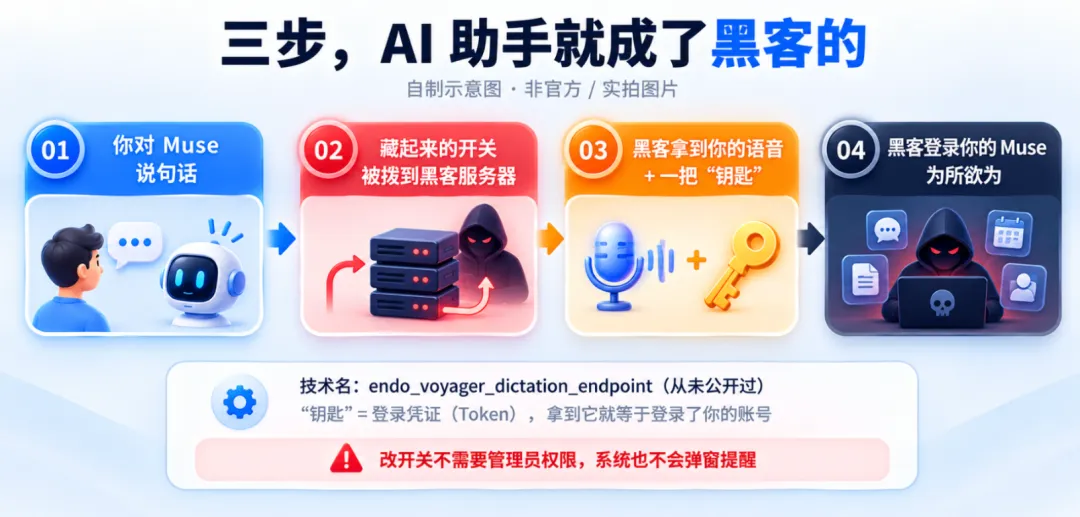
先说这个设置是干嘛的。你对Muse说话,它得先把语音转成文字。这个转文字的活儿,Muse是传到云端服务器上做的。注意,苹果自家的语音听写是在你的电脑、手机本地完成的,录音不出设备。
而Muse的Mac版里,藏着一个从来没公开过的开关(技术名叫endo_voyager_dictation_endpoint),决定"语音发到哪台服务器去转文字"。更要命的是,这个开关,任何在你电脑上运行的程序都能改,不需要管理员权限,系统也不会弹窗问你。
攻击就三步,简单得离谱:
第一步,把开关拨到黑客自己的服务器;第二步,等你对Muse说句话,语音就进了黑客的口袋;第三步,顺手牵羊——这条链路上还会经过一把"钥匙"(技术上叫Token),相当于Muse的登录凭证。黑客拿到钥匙,就等于直接登录了你的Muse。
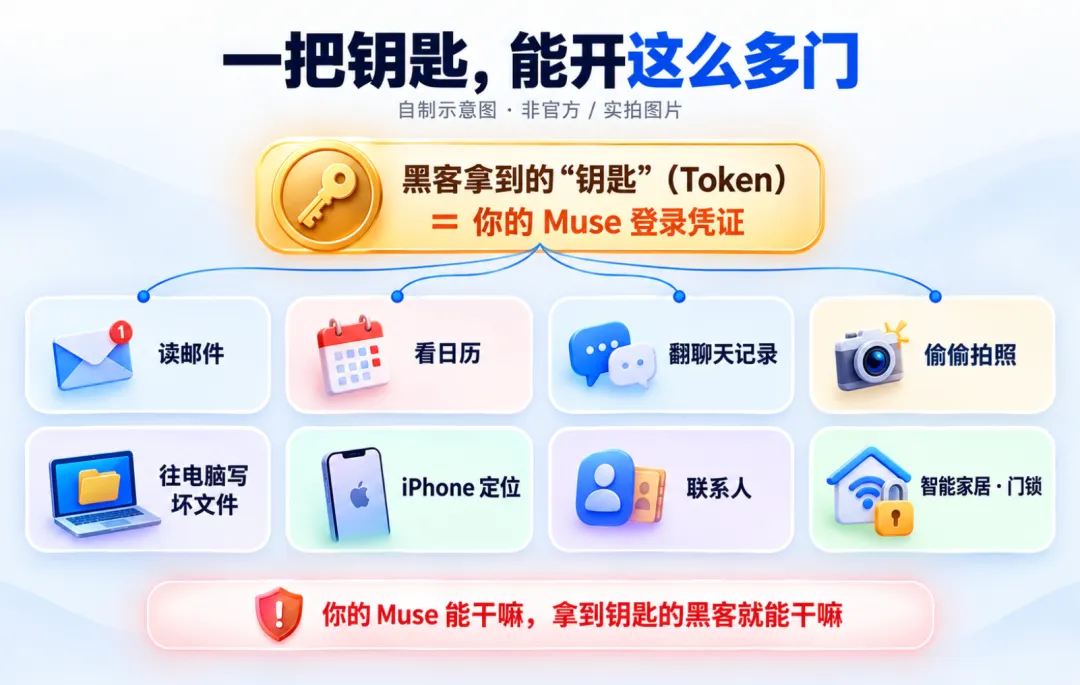
Wardle还做了演示:被拿下的Muse可以被命令偷偷拍照、往电脑里写坏文件,全程用户毫无感觉。据Ars Technica转述,他说:"我们可以操控这个智能体,利用它的权限为所欲为。与其费劲写一个功能齐全的Mac木马,不如直接征用AI助手本身。"
据《每日经济新闻》采访,更吓人的是跨设备:拿到钥匙后,黑客还能远程操控你同一个账号下的iPhone——查位置、看日历、读联系人,甚至能看到智能家居的门锁状态。
有人问Wardle:AI助手权限越大,被黑之后是不是越危险?他回答:"是的,百分之百。这才是更大的问题。"
Meta修得很快。曝光第二天(9月22日),就推送了热修复,把这个藏起来的开关直接删掉了(据IT之家报道,Meta超级智能实验室的David Singleton证实)。
但双方对"这事儿到底多严重"吵了起来。Meta说:这个漏洞得先在你电脑里装了坏软件才能用,算"本地问题",不是那种能远程打进来的漏洞,所以实际风险"相当低"(据《每日经济新闻》报道)。
Wardle反驳:想在你电脑里装东西,根本不需要多高明。现在流行一种叫ClickFix的骗术——做个假的报错页面,骗你复制一条命令、粘贴到终端里一回车,坏软件就进来了。所以"不是远程漏洞"这话,遮不住真实的攻击路子。
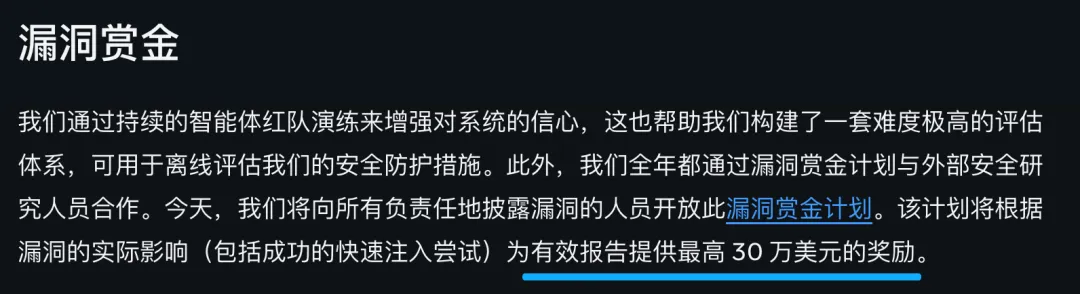
还有两个细节。第一,Meta给这类漏洞的悬赏最高开到30万美元;但Wardle透露,他以前跟Meta(当时还叫Facebook)打交道时,对方甚至威胁过要举报报告漏洞的人、找FBI介入(据《每日经济新闻》报道)。第二,Wardle放话:还有更严重的AI助手漏洞,已经私下报告给厂商了,暂时不能说。
祸不单行。就在漏洞曝光前后,Muse另一个卖点"替你打电话"也翻车了。据路透社报道,Meta悄悄测试过"真人代打":你以为是AI在跟商家通话,背后可能是个真人承包商。内部数据显示真人打电话成功率高达95%~98%,比AI高得多。但员工不干了:用户的隐私就这么流到了外包公司手里,还有人举报某个承包商在电话里发表种族歧视言论。Meta高管承认没提前说清楚是个错误,这个功能已经被撤下(据explainx.ai引述路透社报道)。
另据AI Policy Desk报道,亚马逊以"违反使用条款"为由,直接把Muse封杀了。
这件事真正值得琢磨的,不是某一个开关,而是AI助手时代的"权限悖论":助手越能干,就越要钻进你的设备、账号和生活;可一旦被拿下,破坏力也比普通软件大得多。Wardle那句"百分之百",说的就是这个。
而且这不是个案。据"硬是要学"梳理,今年Claude Code、Codex这些AI编程助手,也接连曝出过类似的安全问题。2026年,AI助手的安全,正在变成安全圈最热的新战场。
下一个被"偷钥匙"的,会是谁?
参考资料
1. IT之家《Meta个人智能体Muse macOS版被曝严重漏洞,可被劫持操控关联应用》,2026-09-25(经凤凰网科技、新浪科技转载)
2. 每日经济新闻《Meta AI智能体Muse爆红后陷"三重危机"》(含Patrick Wardle专访、Meta官方回应),2026-09-23(经网易转载)
3. Ars Technica《Meta patches Muse exploit that let attackers control the AI agent》,2026-09-25
4. 路透社关于Muse"真人礼宾"(human concierge)测试的报道,2026-09-22(经explainx.ai整理)
5. 硬是要学《Meta AI助手Muse爆零日漏洞》,2026-09-23
6. AI Policy Desk《Meta Muse 0-Day: AI Agent Device Access Risks》,2026-09-23
7. webpronews《Meta's Muse AI Agent Exposed》,2026-09-23
本文事实核验于 2026-09-26。漏洞技术细节来自安全研究员Patrick Wardle的公开展示及多家媒体转述;Meta官方回应来自其超级智能实验室David Singleton的公开表态及《每日经济新闻》采访回复;"六家银行预警"仅见单一信源标题,未写入正文。

