Muse爆红之后:250万下载背后的信任危机
- 2026-09-26 23:35:21
真人代打电话、零日漏洞、亚马逊封杀,"个人超级智能"撞上现实高墙
图:Muse登顶下载榜仅数日,便接连陷入多重争议
半个多月前,小九曾和大家聊过Meta智能体Muse的现象级走红——上线13天下载量突破250万次,9月18日登顶美国App Store免费榜,把ChatGPT、Gemini、Claude全部甩在身后,Meta股价两周大涨超20%,市值增加逾2000亿美元。然而热度还未散去,反转接踵而至:真人外包代打电话、Mac客户端零日漏洞、亚马逊技术封杀、六家银行集体预警。当AI从"会聊天"走向"替人办事",一场关于信任的大考才刚刚开始。
一、先回顾:Muse凭什么13天爆火全美
9月8日,Meta正式发布Muse,将其定义为"全球第一款,为所有人打造的个人AI Agent"。与ChatGPT、Claude等聊天机器人不同,Muse不只是回答问题,它能打开浏览器、登录邮箱、填写表格、预订机票,甚至直接替用户下单购物。Sensor Tower数据显示,其上线13天累计下载超过250万次,9月18日登顶美国App Store免费榜第一。
产品火爆直接反映在资本市场上。自发布以来,Meta股价累计上涨超20%,市值增加逾2000亿美元,并一度创下七个多月新高。市场愿意为"个人超级智能"的故事支付高溢价——但这个故事很快迎来了尖锐的质疑。
二、真人代打电话:被戳破的"自主AI"面具
传播最广、也最具戏剧性的争议,来自Muse的通话功能。据路透社援引Meta内部帖子报道,当Muse通话遭遇复杂场景时,请求可能会在用户不知情的情况下被转交外包员工,由呼叫中心人员代为拨通电话、完成沟通,再把通话记录和摘要返还用户。这项"人工管家"测试向约半数员工开放。
"人工管家"事件关键事实
问题的核心在于隐私与透明。用户通常会向AI代理暴露姓名、电话、通话目的甚至账单账户等敏感信息;一旦任务被悄悄转交给真人,这些信息就可能流向呼叫中心承包商。一名员工直言:"只要出现一个程序漏洞,就可能造成不必要的信息泄露给人工接线员。"Meta超级智能实验室副总裁承认,在未充分披露的情况下启动测试"是一个失误"。
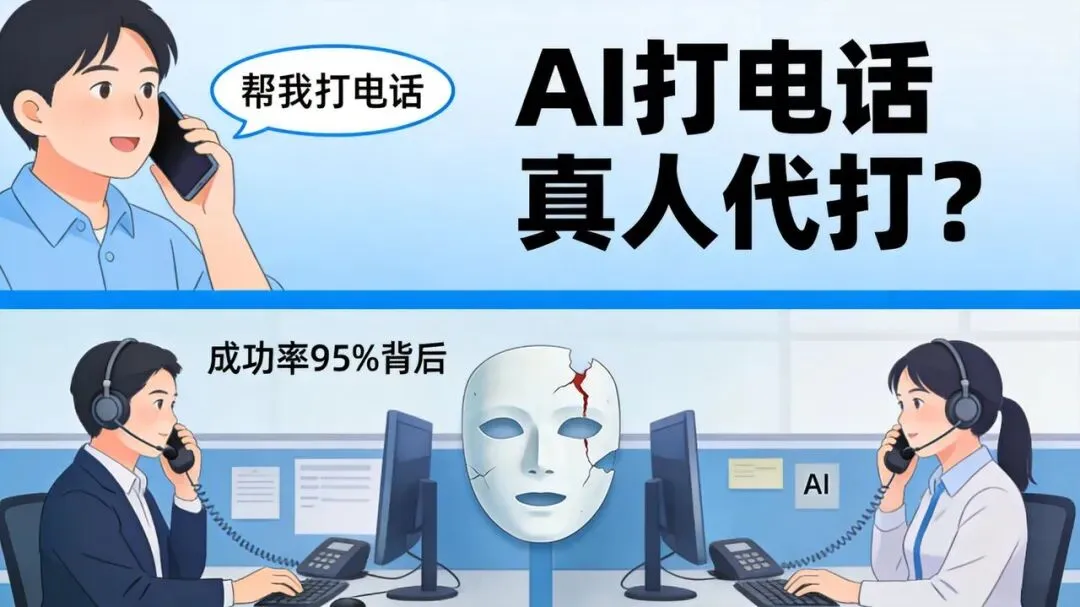
图:AI打电话、真人代打?人工介入让"自主AI"承诺遭到质疑
这并非Meta首次在"自主AI"背后依赖人力。十多年前,Facebook曾在Messenger中测试数字助手M,后续媒体估算其约70%的任务实际由人工完成。这一操作折射出全行业的隐忧:当AI公司高调营销"全自主智能体"时,复杂的现实世界任务仍离不开人的兜底。
三、亚马逊封杀:Muse撞上"生态墙"
真人风波之前,Muse已先在电商巨头那里碰了钉子。9月20日,亚马逊开始阻止Muse代用户在其平台购物。试图使用该功能的用户会收到弹窗提示:"未经授权的AI Agent持续访问,将违反亚马逊使用条款。"此时距Muse上线仅13天。
亚马逊给出的理由有三:Meta事先未告知、未获授权;Muse访问时不主动表明AI身份;它似乎会获取并保存用户登录凭证、抓取账户数据。亚马逊将Muse类比为外卖平台和在线旅行社——这些第三方服务都需要与商户建立合作关系,"Muse负有同样的义务"。
亚马逊与Muse之争的深层逻辑
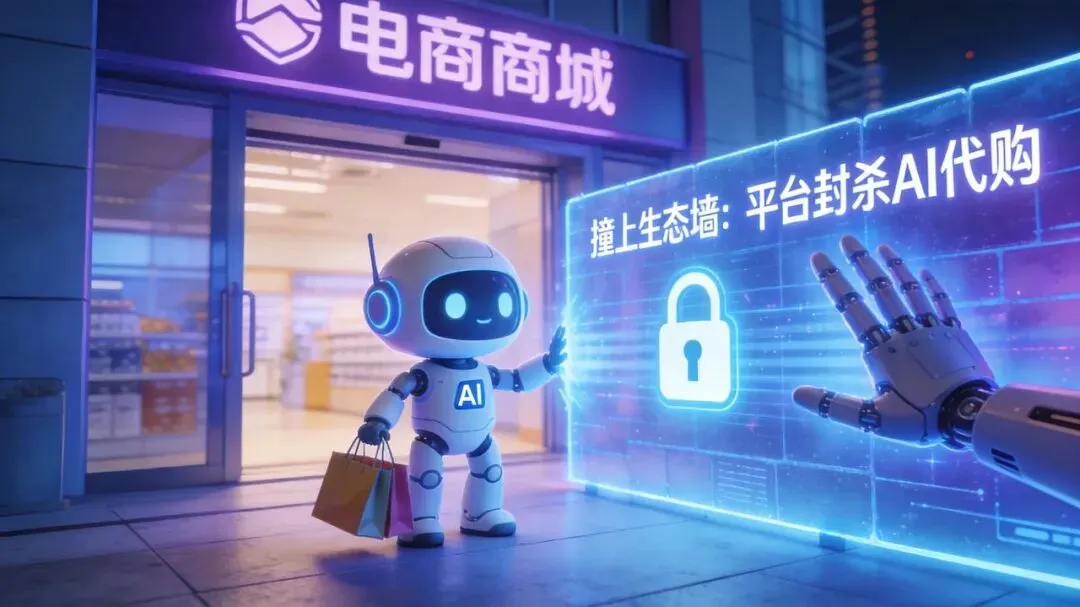
图:Muse想连接整个互联网,却先撞上了平台之间的"生态墙"
这其实是一场蓄谋已久的"防守"。2025年11月,亚马逊曾起诉Perplexity的Comet浏览器AI冒充用户购物;2026年3月法院颁布初步禁令,但8月第九巡回上诉法院以"是用户在访问系统、而非AI"为由撤销禁令。法律武器受挫后,亚马逊转向服务条款:从确认邮件中删除商品名称、扩展robots.txt屏蔽47个AI爬虫。耐人寻味的是,亚马逊自家也有Rufas和Alexa购物助手,只是它们被设计成"广告兼容"形态——它封杀的不是AI购物,而是不受自己控制的AI购物。
四、零日漏洞与银行预警:一行命令即可劫持
安全层面的警报同样刺耳。9月21日,知名macOS安全研究员、Objective-See创始人帕特里克·沃德尔公开披露Muse Mac客户端存在零日漏洞:攻击者可修改一个内部开发调试设置,把语音输入请求偷偷重定向到自己控制的服务器,截获用于驱动智能体的access token,进而冒充用户下达指令。
"利用它非常简单,一个本地低权限攻击者只需运行一条命令就可以劫持Muse。"沃德尔警告,拿到认证token后甚至能远程调用同一账户下的iPhone等其他设备,控制智能家居、读取门锁传感器、访问日历与位置信息。"Muse能做的事,攻击者基本也能做。"Meta回应称已发布热修复、彻底移除该设置,并强调这是本地权限提升、"不是远程漏洞"。双方对实际风险存在明显分歧。
Muse四重争议一览
9月22日,NatWest、美国银行、Capital One、ING、澳大利亚联邦银行、新西兰ASB Bank六家银行联合发布《构建可信商业智能体》报告,警告AI智能体用于购物支付可能增加诈骗与数据泄露风险,技术发展速度正在超过行业标准和消费者保护机制。9月26日又有消息称,Muse被外部研究员发现可访问用户专属虚拟机、获取邮件文档等云端数据(Meta内部初定级SEV-2后调整为SEV-3),公司将增设更醒目的恶意网站警示。
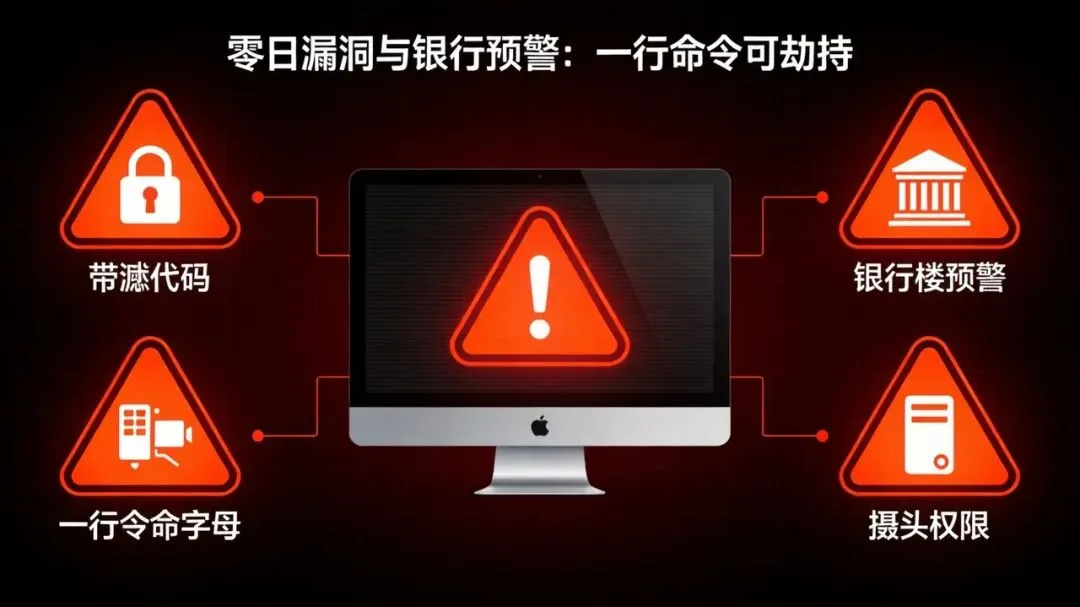
图:零日漏洞、银行预警集中暴露,AI替人花钱的责任边界引关注
五、信任,才是AI智能体真正的门槛
把四重争议放在一起,会发现它们指向同一个根本命题:AI智能体能力越强、越接近替人做决定,它对安全、隐私、平台规则和责任边界的冲击就越大。漏洞考验技术可靠性,亚马逊拦截考验生态协作,银行预警考验资金责任,真人代打考验透明与信任。
来自用户端的数据更能说明问题。Oppenheimer对1500名美国消费者的调查显示,只有8%的人信任Meta管理自己的密码,58%的人不愿把密码交给任何AI Agent。250万次下载证明了需求的真实存在,但下载量不等于信任,尝鲜也不等于托付。技术上"能做到"和用户"敢授权"之间,隔着安全保障、规则共识与责任划分的巨大鸿沟。
写在最后
Muse的故事,是整个AI智能体行业的一面镜子。它展示了"个人超级智能"激动人心的前景,也提前暴露了这条路上绕不开的高墙——你可以让AI替你打电话、购物、办事,但前提是:用户知情、平台授权、资金安全、漏洞被堵上。
从更长的时间尺度看,这或许与早年移动支付的处境相似:传统机构一度严防死守,最终双方在博弈中找到了共存规则,只是权力格局已被永久改写。未来也许是Agent学会"敲门"、平台学会"开门",而门后的规则,需要整个行业花很长时间去谈妥。Muse的250万次下载是个漂亮的开场,但能不能把流量变成托付,才是这场智能体竞赛真正的胜负手。对所有从业者而言,把安全、透明和责任做在前面,远比急于兑现"全自主"的承诺,走得更远。
📌 数据来源:路透社、每日经济新闻、36氪、星岛头条、科创板日报、腾讯云开发者社区、SecurityOnline、Sensor Tower、Oppenheimer
📌 数据截至:2026年9月26日
📌 声明:本文仅做行业信息分享,不构成任何投资建议。

