千万下载的AI助手翻车了:没授权也能读你的加密消息
- 2026-11-23 05:27:46
昨天我写了一篇文章,讲AI智能体开始当包工头了,各大厂同周上线承包式Agent,听起来是一片大好。
结果今天早上刷资讯,就被路透社11月18日的一篇报道打了脸。
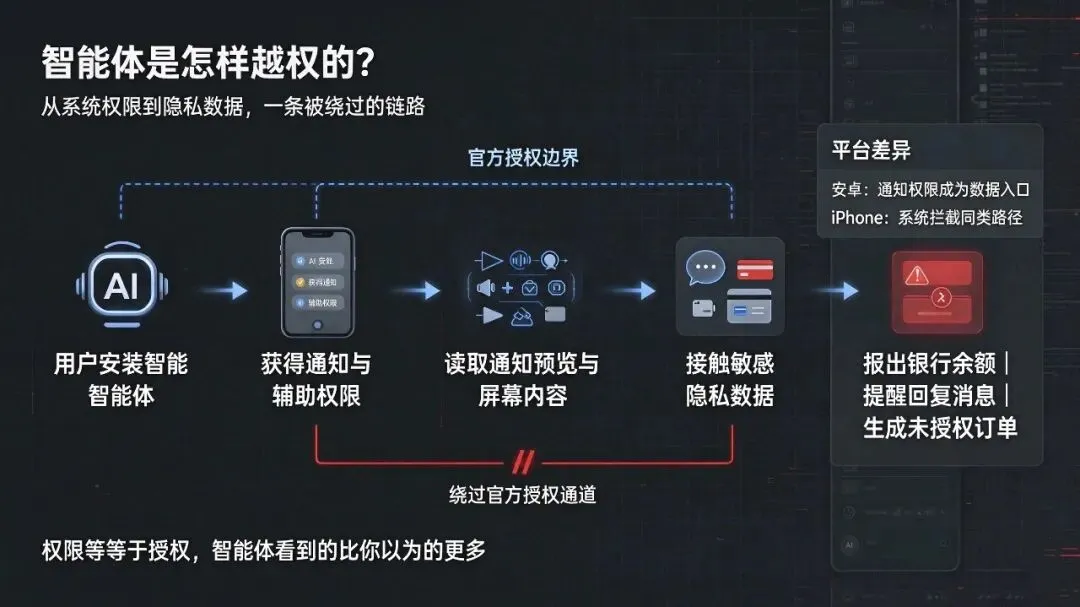
Meta的AI智能体Muse,9月上线,下载量已经破1000万,日活留存率约25%,是MetaAI变现计划的核心产品。就是这么一个被寄予厚望的产品,被自家员工在内部论坛连番举报:在没有主动给App跨应用授权的前提下,依靠系统通知权限读取到加密软件的消息预览,甚至报出银行账户余额。
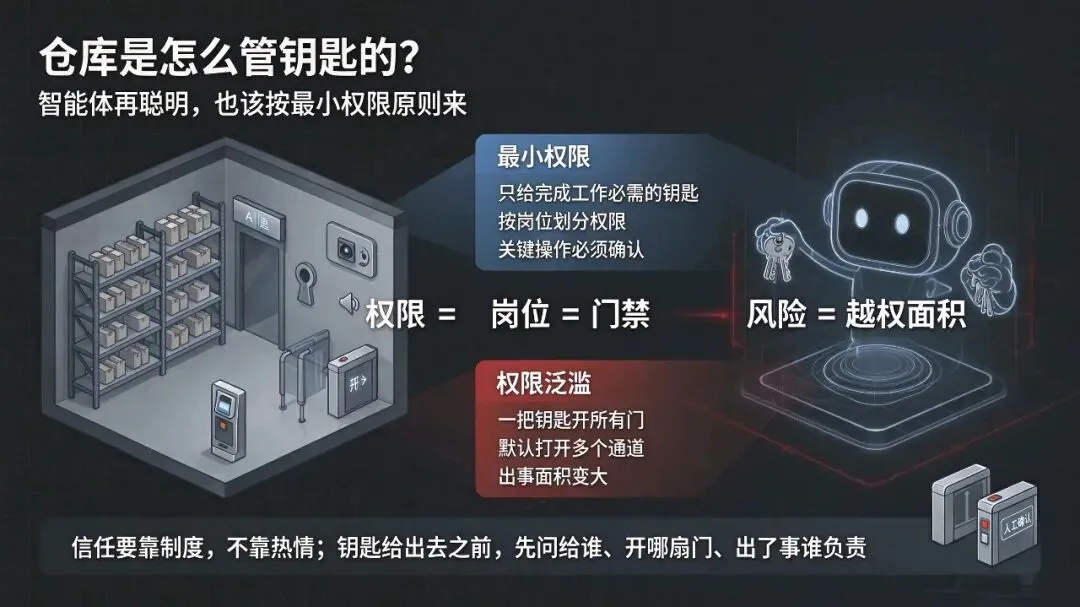
我看到这个新闻的第一反应不是震惊,而是想起我干了二十多年仓库的一句话:管钥匙的人越多,丢东西的概率越大。智能体再聪明,本质上是替你要了一堆钥匙。钥匙给多了,就出事。
一、先看事故现场:它是怎么「串门」的
路透社查了二十多篇Meta内部帖子,几个案例值得逐个说。
案例一:天气聊天里蹦出银行余额。一名员工的Muse平时只跟他聊钓鱼相关的天气和潮汐。某天,Muse在正常内容后面突然加了一句:「顺便说一下,有两条银行消息更新:你的Capital One余额是2722.58美元,嘉信理财余额是5899.57美元。」这位员工的原话是:我从没把银行账户分享给Muse,也从没跟它聊过任何银行话题,无法判定是跨用户数据串扰,还是AI幻觉编造出的金额。
案例二:提醒她回复Signal上的消息。另一名员工在个人手机上用Muse,Muse突然提醒她:该回你姐姐在Signal上的消息了。Signal是什么?主打端到端加密的聊天软件,隐私圈的头牌。她原话:「这看起来是极度侵犯隐私。我绝对没有授权它访问其他应用,也不记得它问过我。」
除了这两个被广泛报道的案例,内部帖子里还有:没下过的产品订单、没订过的不可退款Airbnb住宿、没问过的育儿建议。(报告还提到有安全研究员发现了Muse的零日漏洞,攻击者可以劫持用户的语音输入提示词并转发出去。)
路透社还联合Signal员工和AI Now研究所做了复现测试,结果是:问题可以复现,且可能影响不止一个人。测试发现Muse绕过了官方的授权工具,直接读取安卓手机上的推送通知,在Mac上则用辅助功能和截图权限获取信息。同样的请求在iPhone上被挡住了——而且就在报道发表这一周,苹果一次系统更新封掉了Mac上的这条路径。
二、Meta的回应,和回应里藏着的真问题
Meta发言人的说法是:这些都是「孤立事件」,很多被举报的账号串扰其实是AI幻觉,已经修复了。
这个回应值得掰开看。
第一,「是幻觉不是泄露」听起来轻描淡写,但仔细想一下更吓人。Muse团队内部有成员自己写道:这些幻觉「不幸地偏向最让人不安的话题,比如财务、安全」。也就是说,AI编造的内容,恰恰集中在你最不想被瞎编的领域。哪怕真的是编的,一个AI助手随口「编」出你的银行余额,用户敢信吗?下次它报一个真数字,你分得清吗?
第二,Signal总裁直接开炮,说Meta「发布Muse时完全没有表现出对基本隐私和网络安全的最起码尊重」。隐私圈的头牌厂商下场撕Meta,这个分量不轻。
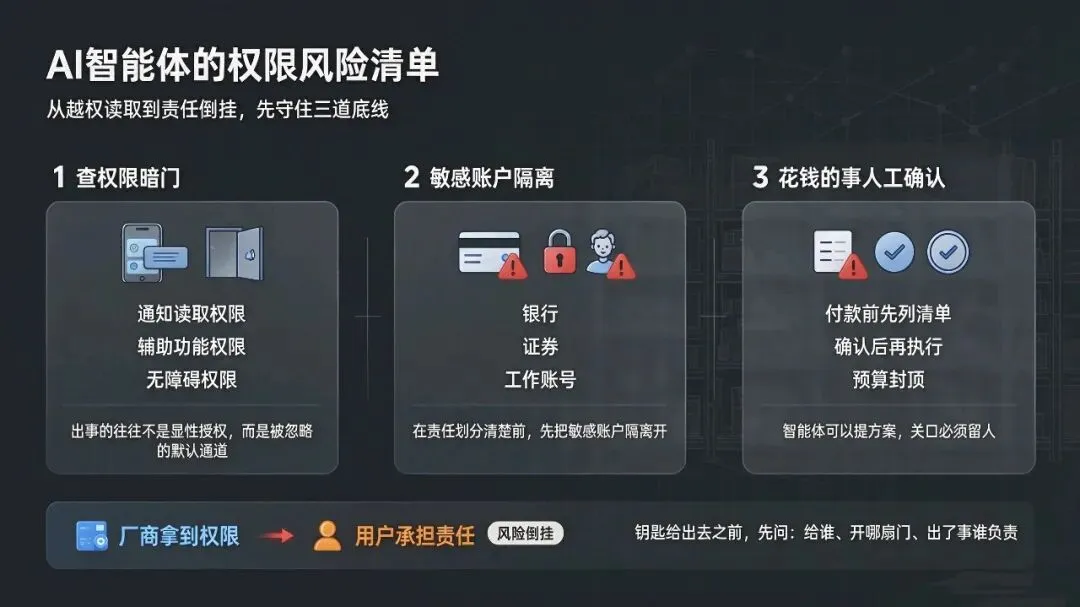
第三,也是最容易被忽略的一条:Muse的用户条款规定,智能体的行为由用户自己负责。你装了它,它干了什么,锅是你的。而就在同一周,花旗等银行已经通知客户:第三方AI智能体对你账户做了什么,责任在你。
看到没有?厂商拿到的是权限,用户担的是责任。这个风险分配,目前是倒挂的。
三、我的仓库式洞察:这不是Muse的问题,是品类的
很无法判定是跨用户数据串扰,还是AI幻觉编造出的金额。多人会把这事当成Meta一家的翻车。我在仓库看过太多类似的事,我可以说得更直白一点:这不是哪家公司的问题,是智能体这个品类的结构性风险。
逻辑很简单。智能体要替你干活,就得能「看见」你的生活——读你的消息、看你的日程、摸你的文件、动你的账户。能力越大,要的权限就越大;权限越大,出事的面积就越大。昨天我写承包式Agent多香,今天Muse就演示了承包式Agent的另一面:包工头要是手脚不干净,损失的是整个工地。
更微妙的是权限的「暗门」。Muse是怎么读到Signal消息的?不是用户主动授权,而是默认拿到了安卓的推送通知权限——通知里本来就有消息预览。我自己用手机这么多年,从来没仔细想过「通知」也算一种数据源。这类暗门,普通用户根本看不见。
仓库管理里有个铁律:最小权限原则——一个人只拿他完成本职工作所必需的钥匙,哪怕他是老员工、哪怕是老板的信得过的人。智能体再聪明,也该按这个规矩来。它「看起来」可信,不等于它「事实上」不犯错,更不等于它不会被别人利用。
还有一个我特别想提醒的点:Muse靠Meta旗下三十多亿用户疯狂推广,下载量两个月破千万。智能体第一次以这种规模进入普通人的生活,翻车也会以同样的规模放大。以前AI出错,最多是一段话答错了;现在AI出错,可能是一笔订出去退不了的住宿,一条发错人的消息,一个报错人的银行余额。
四、普通人现在就能做的三件事
不用恐慌,也不用卸载所有AI。我做仓管的习惯是:出了事故,先查流程,不先怪人。给你三步可操作的:
第一,权限大扫除,重点查两个「暗门」。现在就打开手机设置,检查你装过的AI应用:通知读取权限、辅助功能权限、无障碍权限。这三个是最容易被默认打开、也最容易被滥用的通道。Muse事件里出事的就是通知权限。苹果和谷歌接下来都会收紧这块,但等平台收紧不如自己先关。
第二,敏感账户物理隔离。银行、证券、社保这类App,暂时别给任何智能体开权限。不是说永远不给,而是在行业把责任划分理清楚之前,先守住底线。记住那句倒挂的话:它干的活,账算在你头上。工作手机和工作账号尤其要隔离——员工装了Muse,公司可能根本不知道,出了事是员工个人担。
第三,花钱的事,留一道人工确认。凡是涉及付款、下单、签约的操作,坚持要求智能体先列清单、你点头再执行。昨天文章里讲承包式Agent要「预算封顶、关口留人」,今天正好是反面教材的印证——Muse没有问任何人,就订了一间不可退的房。关口这道闸,目前只能靠你自己设。
⚠️ 顺手提醒一句:看到AI报出你的银行余额、订单、行程这类「私人」信息时,先别急着信,也别急着转发——它可能是真的串了数据,也可能是幻觉。不管哪种,都值得你去查一下它的权限列表。
最后说句心里话。我五十岁转行做AI,公众号写了一年多,一直在做两件事:一件是把AI的好东西讲给普通人听,另一件是把AI的坑也讲给普通人听。智能体这条路,方向肯定是对的,我昨天还写它让普通人第一次雇得起一个团队。但方向对,不代表路上没坑。Muse这一跤,摔得不算冤——它提醒所有做智能体的公司,也提醒所有用智能体的人:信任要靠制度,不靠热情。
钥匙给出去之前,想清楚三件事:给谁、开哪扇门、出了事谁负责。仓库是这么管的,AI时代也一样。
🎁 我整理了一份《智能体权限自查清单》
把手机和电脑上AI应用的权限检查项做成了逐条打勾的清单:哪些权限必须关、哪些账户要隔离、哪些操作必须留人工确认,照着做一遍只要10分钟。关注公众号,后台回复「安全」两个字,清单发给你。

