带宽跑满不一定是下载!我在企业内网抓到过最隐蔽的带宽偷吃元凶|网管必看
- 2026-11-20 07:18:49

关键词:NetFlow流量采集、端口镜像、上行带宽拥塞、哑终端流量、QoS限速、内网流量审计
读完本文你能带走:
看懂哑终端偷跑流量的底层特征,掌握一套可直接在机房落地的流量溯源排查步骤,学会用VLAN、流控策略隔离IoT设备,以后出口带宽莫名跑满不用瞎猜。
上周去一个加工厂处理网络故障,办公室反馈网页半天刷不开,OA提交单据一直转圈。登上防火墙看带宽曲线,上行直接顶满,下行却很清闲。挨个问员工,没人下载、没人刷长视频。导出NetFlow的TOP流量表,一堆陌生IP持续往外发包,追过去一看,是厂区二十多台POE球机,默认开启厂商云快照推送、P2P穿透。把云上传开关关掉,半分钟不到,上行带宽直接回落。干IT运维十余年,这种坑,真的一抓一大把。
很多IT运维踩的思维误区:查拥堵只盯着办公电脑

绝大多数新手网管一碰到内网卡顿,第一反应就是去员工电脑排查迅雷、网盘这类 P2P 下载,踩过坑的都懂:现在内网里真正的 “流量小偷”,往往是摄像头、NVR、门禁控制器、复合复印机这类无人值守哑终端。
不少监控设备出厂固件默认开启云端心跳上报、定时抓图回传、固件版本轮询校验。单台看着不起眼,上行也就几十 kbps,但是十几台、几十台设备叠加起来 7×24 小时持续发包,日积月累慢慢把上行带宽蚕食干净。之前我碰过一个园区案例,28 路 IPC 同时往厂商云平台上传快照,上行直接跑满,员工开视频会议频繁卡顿,查了半天才查到源头。
这里有个很关键的点:不管家用还是企业宽带,宣传标的基本都是下行速率。但企业 OA 提交表单、微信传文件、视频会议、SaaS 业务,全部依赖上行发包。上行一旦跑满拥塞,就算下行带宽还有大把富余,业务照样延迟飙升、丢包严重,网络卡成幻灯片。
👉这段适合转给弱电同行和新手网管:排查网络卡顿,别一头扎进员工电脑,哑终端的静默上行流量,才是高频隐形元凶。
带宽莫名跑满,标准化溯源排查步骤

这套是我跑现场一直常用的流程,大家可以参考,能省下大量抓包时间:
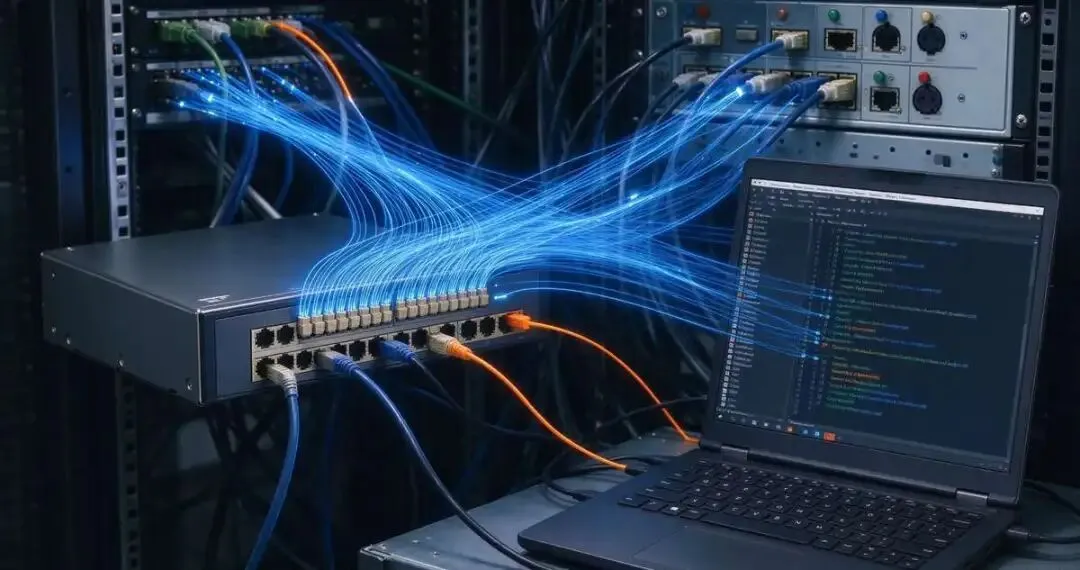
登录出口防火墙或者核心交换机,先区分上下行流量曲线。如果是上行打满,优先怀疑设备外联、同步、肉鸡;下行跑满再去查终端下载; 开启NetFlow/sFlow流采集,导出TOP TALKER流量排行,记录占用带宽靠前的IP、端口号、目的外网地址; 拿着IP去核对资产台账,确认设备类型:是PC、监控、门禁还是NAS;没有台账就去交换机查ARP、MAC地址,定位接入的端口; 登录对应设备后台,核对配置:关闭非必要云推送、P2P远程、自动日志上传、定时快照; 若交换机不支持NetFlow,配置端口镜像,把出口方向的流量镜像到笔记本,打开Wireshark抓包,看五元组判断通信目的; 临时验证:直接把这个设备断网,观察带宽曲线是否回落,确认元凶之后,再做长期限速隔离。
👉 这段适合驻场运维,以后带宽告警,照着这个顺序排查,不用瞎抓包试错。
除了监控,另外三类藏得很深的静默流量

第一类:NAS、备份服务器定时异地同步。不少图省事的运维,把跨机房、异地备份同步任务安排在白天办公窗口。一旦任务触发,大量小文件持续上行,直接把运营商上行带宽打满,员工会反馈内网不卡、外网网页、微信发文件奇慢,查半天找不到源头。正确做法尽量错峰放到凌晨业务低峰期。
第二类:域终端、杀毒服务器批量推送补丁与病毒库更新。WSUS、EDR 服务器批量下发升级包,几十台终端并发拉取,瞬间形成流量风暴。尤其周一早上开机高峰,批量更新撞在一起,带宽直接被瞬间冲高,很容易被误判成外网攻击。建议做分发限流、错峰分组更新。
第三类:中毒肉鸡主机。典型特征是持续向大量无规律的外网陌生 IP 建立出站连接,流量单台不大、分散但不间断,悄无声息蚕食上行。一旦抓到这类主机,第一时间在交换机端口隔离,抓包分析流量,溯源查杀,防止横向扩散、往外发包。
顺带提一句很现实的坑:很多企业老板办宽带,只盯着宣传的下行速率,完全忽略上行带宽。对企业场景,备份、云同步、视频上传、终端上报都吃上行,上行资源其实比下行更金贵,上行瓶颈才是企业宽带最常见的短板。
👉 这段适合转给企业负责人:选办公宽带,千万别只看商家标的下行速度!
长效方案:从根源管住哑终端偷跑流量

临时关掉云推送、心跳上报只是应急手段,治标不治本。想要企业出口带宽长期稳得住,核心还是做好网络隔离和精细化流控。
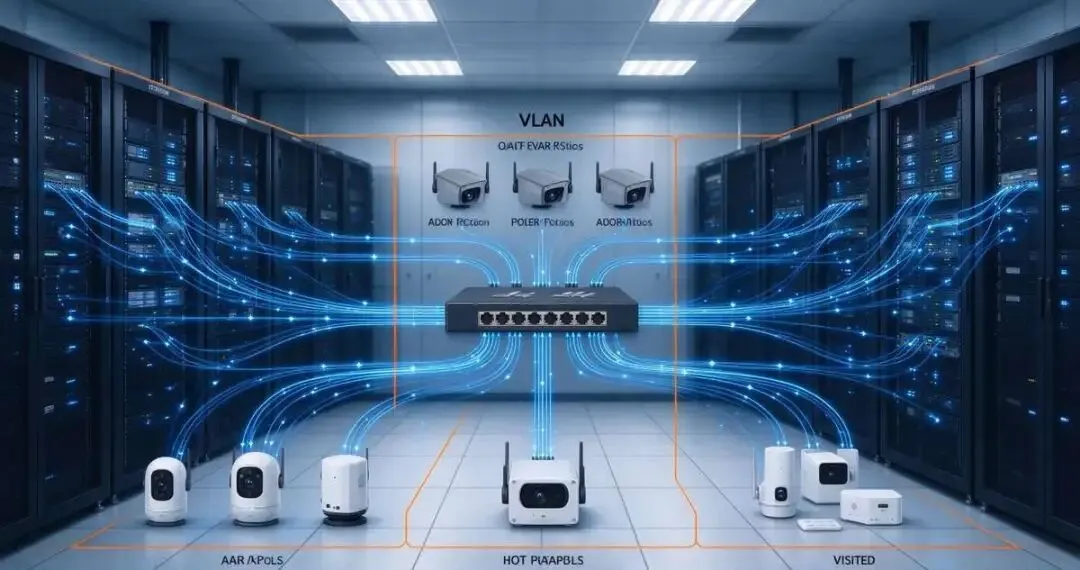
有条件的厂区、连锁门店,优先落地 IoT 独立隔离方案:监控、门禁、温感这类哑终端单独划入专属 VLAN,配置 ACL 禁止它直接访问办公网段,同时收紧外网访问权限,只放行必要的 NVR 通讯地址,掐掉漫无目的的云端上报。带宽告警频繁的环境,部署流量审计,7×24 小时持续采集流量趋势,设置阈值触发告警,异常上行突增第一时间收到通知。
有视频会议、OA 核心业务的,在出口路由器配置 QoS 队列,给语音、办公业务预留优先带宽,哑终端流量划入低优先级队列。带宽长期瓶颈的,输出出口扩容评估报告;新建厂房门店,一定要在弱电阶段同步做整体网络规划。
VLAN 隔离是性价比最高的手段,我之前碰到过门店监控突发批量上传,因为划分了独立 VLAN,上行跑满也不会挤占办公业务的上行通道,员工几乎无感。
👉这段适合转给项目负责人,前期规划到位,半夜少接一堆网络卡顿的报修电话。
写在最后

网络拥堵没有固定模板,别形成“卡网=员工下载”的固化思维。哑终端后台静默上传、定时同步这类流量,没有爆发式的高速下载,最容易被忽略,但恰恰是很多小企业网络卡顿的元凶。
以上就是内网隐形带宽偷跑流量的全部内容。
如果觉得实用,欢迎关注我,后续会带来更多组网和运维的硬核干货。你有没有遇到过带宽跑满,查半天是监控偷偷上传的情况?评论区聊聊。
大家好!我是水牛王,深耕企业IT技术运维10余年,持有IT运维工程师(高级)、信息安全工程师(中级)、山西省专业技术电子信息专业中级职称(工程师)等多项资质,主导研发多款软件并斩获多项软件著作权。
我的公众号「职场IT干货笔记」, 聚焦IT故障排除、办公技巧等硬核干货,助力职场白领与小白提升核心竞争技能。每周不定时更新,陪你技术进阶不迷路~

喜欢就点个 赞 和 红心 吧 ~