AI开始接管真实工具:五周 150 万下载、4K 短片和 1.1 万个 PR 进入生产
- 2026-11-17 00:28:52
过去一周最值得关注的变化,集中在同一个方向:AI Agent 正从聊天窗口走进真实工作流。
它们开始调用 CAD 的建模命令、写 Blender Python、启动浏览器会话、运行测试、审查自己的补丁,甚至在本地模型和云端模型之间分配任务。
模型会不会写几段代码,正在变成一个较小的问题;真正决定结果的,是工具能不能被调用、过程能不能被验证、错误能不能在进入生产前被拦下来。
今天用 7 条信息,看清这条变化正在怎样发生。
一个人用 AI 做 CAD,SolidCraft 五周约 150 万次下载
一个人、五周、约 150 万次 GitHub 发布文件下载、约 1.64 万颗 Star:SolidCraft 的传播速度很快,但它真正值得看的地方,不是数字,而是它没有把 CAD 做成“生成一张 3D 图片”。
这是一个用 Rust 编写的参数化 CAD,支持 Windows、macOS、Linux 和 FreeBSD,也能在浏览器运行。草图、尺寸、几何约束、拉伸、圆角、孔和阵列都会保存在可编辑的特征时间线里;改动一个参数,后续特征会重新计算。
项目还通过 MCP 暴露建模命令,让 Claude Code、Codex、Cursor 等 Agent 查询命令、批量执行操作,再用测量和比较工具检查结果。
官方公开的 76 个参考零件中,有 75 个在体积、面积、质心和包围盒上与解析结果或 FreeCAD 计算结果一致。这个项目仍处于早期阶段,复杂装配、生产级曲面和正式制造文件需要成熟 CAD 复核。
一句话:AI 调用专业软件的关键,不是让模型“看起来会画”,而是让它操作一套有状态、有反馈、能测量的命令接口。
Grok Bot 团队一个月送进生产约 1.1 万个 PR,真正的护栏写进了代码库
Lauren Tan 在 AI Engineer CODE 2026 的演讲中披露,Grok Bot 团队上个月把约 1.1 万个 Pull Request 送进生产,回滚比例约 0.5%,稳定版客户端大约每天发布一次。她自己一个月交付约 3000 个 PR,并花了约六个月把开发环境改造成能让 Agent 自行验证、甚至自行合并代码的系统。
这套方法的重点不是让更多 Agent 同时写代码,而是把人工纠正变成机器能执行的约束:能写成 lint 规则,就不要只写进规则文件;能用类型系统阻止,就不要等评审时再提醒;能在运行时验证,就不要只看一张截图。
需要保留数据边界:1.1 万个 PR 和 0.5% 回滚率来自团队公开演讲,并非独立审计,也没有公开全部变更规模、人工介入比例和遗漏缺陷。
一句话:Agent 规模扩大后,软件团队的瓶颈会从“写多少代码”转向“有多少错误能被系统自动拒绝”。
Fable 5.2 直接写 Blender:4K 短片和浏览器法师沙盒都能交付
Fable 5.2 的新变化不只是生成画面,而是把 Blender、浏览器、云端 GPU 和子智能体放进同一条生产链。
Riley Brown 的《The Fable of Clawd》约 2 分钟、4K 输出,包含 52 个镜头和约 1.25 万行 Blender Python。作者称,Claude 同时启动 7 个副本完成不同场景,随后租用 RunPod GPU 渲染 3220 帧,最多并行 36 块 GPU,总 GPU 费用略高于 20 美元。
另一位作者用同一个模型做了一个可以直接在浏览器里玩的法师沙盒:7 个法术、约 1800 块可破坏物理碎片,内容由代码生成。
这些数字来自作者公开说明,不能直接等同于商业动画的完整制作成本。“一个提示”也应理解为一次任务入口,背后仍可能有既有脚本、素材目录、MCP 和渲染配置。
一句话:创作型 Agent 的价值开始从“生成一张图”转向“组织工具、调用算力、渲染结果,再根据结果返工”。
Cloudflare 开源 Kitesurf:给 Agent 的浏览器,内存可少到约七分之一
Cloudflare 开源了 Kitesurf,许可证为 Apache-2.0。它没有把人类浏览器的完整界面搬过来,而是保留 Agent 更常用的能力:抓取网页、执行 JavaScript、读取 DOM、点击、截图,以及通过 Chrome DevTools Protocol 接受控制。
官方基准中,截图任务的内存占用约为 50 MiB,Browser Run 的 Chromium 约 400 MiB;HTML 提取约为 29 MiB 对 398 MiB。代价是墙上时间更慢:截图约 1.79 秒,对比 Chromium 的 1.20 秒。
它节省的重点不是单次打开网页的等待时间,而是同一台机器能否并发承载更多短任务。视频、复杂 WebGL、长期登录和依赖真实浏览器指纹的任务仍需要 Chromium。自建部署还必须加认证层,公开地址可能被他人连接 CDP、发起外网请求并消耗账户资源。
一句话:Agent 浏览器的竞争重点,是并发成本和隔离能力,而不是让人类换掉 Chrome。
Antigravity SDK 把 97.2% 的智能体 Token 留在本机
Google 重新演示了 Antigravity SDK 的本地模型工作流:云端 Gemini 3.8 Flash 只看文件名和任务描述,用了 95 个 Token 做规划;本地 Gemma 4 26B A4B 读取 3 个存在漏洞的 Python 模块,复现问题、写补丁、互相审查,再跑回归测试,用了 3322 个 Token。
按 Token 数计算,本地部分占这次运行的 97.2%。这个比例需要准确理解:它是 Token 占比,不是 97.2% 的时间、算力或成本都在本地。
它证明的是一条混合工作流可以把源码阅读、工具执行和验证留在电脑里,同时把较轻的任务规划交给云端。SDK 当前提供 LiteRT 本地路径,也支持连接 Ollama、LM Studio 或 vLLM 等服务。
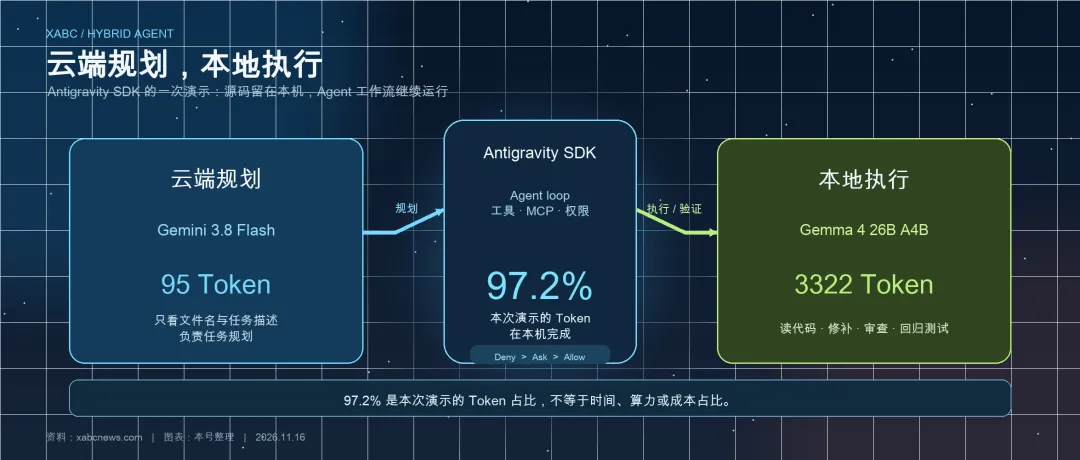
一句话:本地模型的价值不只是“离线聊天”,而是让完整 Agent 工作流在不上传源码的情况下继续运行。
Project Zero 改成 Full X:漏洞公开倒计时会逐步缩短
Google Project Zero 在 11 月 13 日公布新的漏洞披露流程“Full X”:从报告送达厂商当天开始固定计时,当前执行 Full 90;2027 年 2 月 2 日缩短到 60 天;2028 年 1 月 3 日缩短到 30 天。漏洞是否已修好、补丁是否已铺开,不再改变公开日期。
这不是所有 CVE 都必须遵守的新法律,而是 Project Zero 对自己报告的漏洞采用的新流程。文章提到,AI 正在改变漏洞发现、补丁分析和攻击开发的速度,过去用于等待用户安装补丁的保密窗口因此受到重新评估。
对开发者而言,修复、测试、回归、灰度发布和下游通知都要更早排进计划。具体修复周期仍取决于漏洞复杂度、产品发布方式和供应链范围,不能只看一个倒计时数字。
一句话:当漏洞发现和利用速度变快,安全响应的竞争会更多落在验证和发布流程上。
Claude 开始拒绝宝可梦:AI 编程助手把版权边界写进开发流程
11 月 11 日,独立开发者 Big Kid Nation 表示,Claude 拒绝继续处理他的《Pokémon Arena 2D》项目,不再使用 Pokémon 角色、精灵图或围绕这些素材继续生成游戏代码。项目已开发两年,原计划在 2026 年 12 月公开测试。
Anthropic 后来确认,Claude Code 的规则会避开重做他人的具体游戏;原创游戏、通用类型游戏和使用用户自己设计资产的项目仍可继续。
这个拒绝是供应商的产品策略,不等于法院已经对该项目是否侵权作出判断。模型也无法可靠确认用户是否拥有授权,因此可能误伤已经获权的开发项目。
对开发者来说,项目的资产来源、授权文件、设计文档和版本记录应当放在代码库里;关键流程也应保留不依赖单一云端模型的备用路径。
一句话:编程 Agent 的能力边界,正在同时受技术验证和知识产权策略约束。
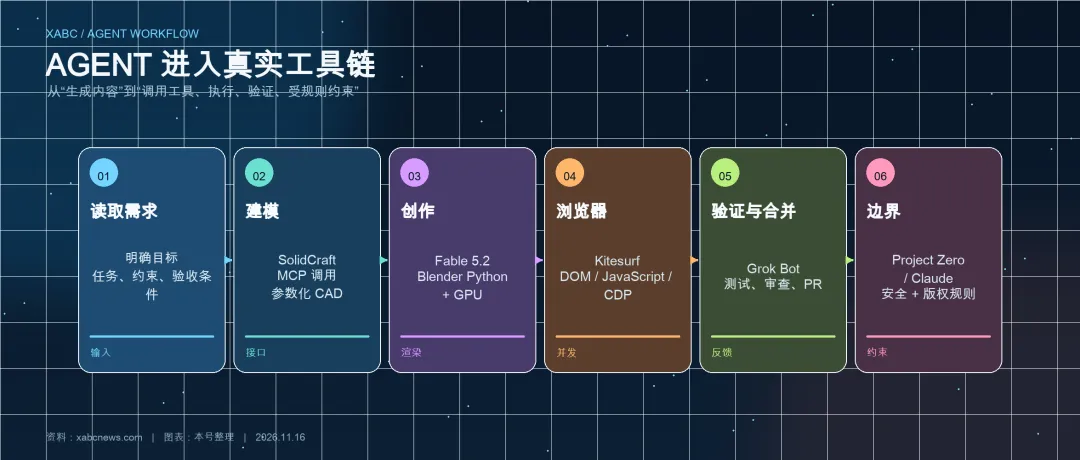
今天的 7 条信息可以串成一条生产链:Agent 读取需求,调用 CAD、Blender、浏览器和代码库,执行、渲染、测试和测量;本地模型保护源码,云端模型承担部分规划;安全规则与版权规则决定哪些任务可以继续。
真正的变化,是 Agent 正在从“生成内容”走向“操作有状态的工具”。这会让接口、测试、权限、版本记录和授权文件变成产品的一部分。
如果只能让 Agent 先接管一个环节,你会选建模、剪辑、浏览器操作,还是代码审核?为什么?

